子专题 · 域名与 DNS
把域名接入 Cloudflare 完整指南(含四个必踩的坑)
接入本身 30 分钟,坑都在细节里:邮箱记录、加密模式、源站证书、云朵颜色——四个坑一次讲清。
本文目录 · 12 节
先说结论
- 接入六步:添加域名(选 Free)→ 逐条核对 DNS → 到注册商改 NS → 等状态 Active → 选加密模式 Full (strict) → 开启 Always Use HTTPS;约 30 分钟操作 + 等待生效。
- 四个必踩的坑:Flexible 模式叠加源站跳转导致无限跳转(ERR_TOO_MANY_REDIRECTS)、漏带邮箱记录导致断邮、源站证书无效导致 Error 526、把网站记录改成灰色云朵导致证书不受信任。
- 核心口诀:两条路(访客↔Cloudflare、Cloudflare↔源站)都要加密;邮箱 MX/TXT 一条不少;源站要有有效证书;网站记录保持橙色云朵。
- 如果你只是想快速把证书装上,先看路线 D:Cloudflare;本文讲域名接入的完整细节与踩坑清单,配合 20 家注册商 NS 切换合集 使用。
🤖 把这篇交给你的 AI 智能体
复制后粘贴给你常用的 AI 智能体(豆包、ChatGPT、Claude、Codex 等),它会按同样的步骤带你做完,并在每一步改动前先征求你的同意。不要把密码、密钥发到对话里。
查看将要复制的提示词
这条路适合谁
- 没有服务器权限:网站是建站公司做的、或者放在 SaaS 平台上,你手里只有一个域名账号;
- 想顺手拿免费 CDN 与基础防护:接入后访客先连 Cloudflare,海外访问通常更快;
- 想把域名、解析、证书的控制权收回到自己手里:接入一次,之后证书自动签发与续期。
要提前知道一件事:Cloudflare 免费计划的节点在中国大陆境外,国内访问可能变慢;外贸站以海外客户为主一般影响不大,如果国内访问同样重要,先小范围测试再全量切。
全流程总览:六步 + 等待
| 步骤 | 在哪里做 | 你要看到什么 |
|---|---|---|
| 1. 添加域名 | Cloudflare 后台 Add a domain → Free | 拿到两个 *.ns.cloudflare.com |
| 2. 核对 DNS | 同页 DNS 记录列表 | @、www 在;MX / TXT 一条不少 |
| 3. 改 NS | 域名注册商后台 | 换成 Cloudflare 给的两个 |
| 4. 等 Active | Cloudflare 后台 | 域名状态变成 Active |
| 5. 选模式 + 源站证书 | SSL/TLS → Overview | 选 Full (strict),源站有有效证书 |
| 6. 开强制跳转 | SSL/TLS → 边缘证书 | Always Use HTTPS 打开,验收通过 |
约 30 分钟操作,加上等待 NS 生效(几分钟到 24 小时)。
第 1 步:把域名添加到 Cloudflare
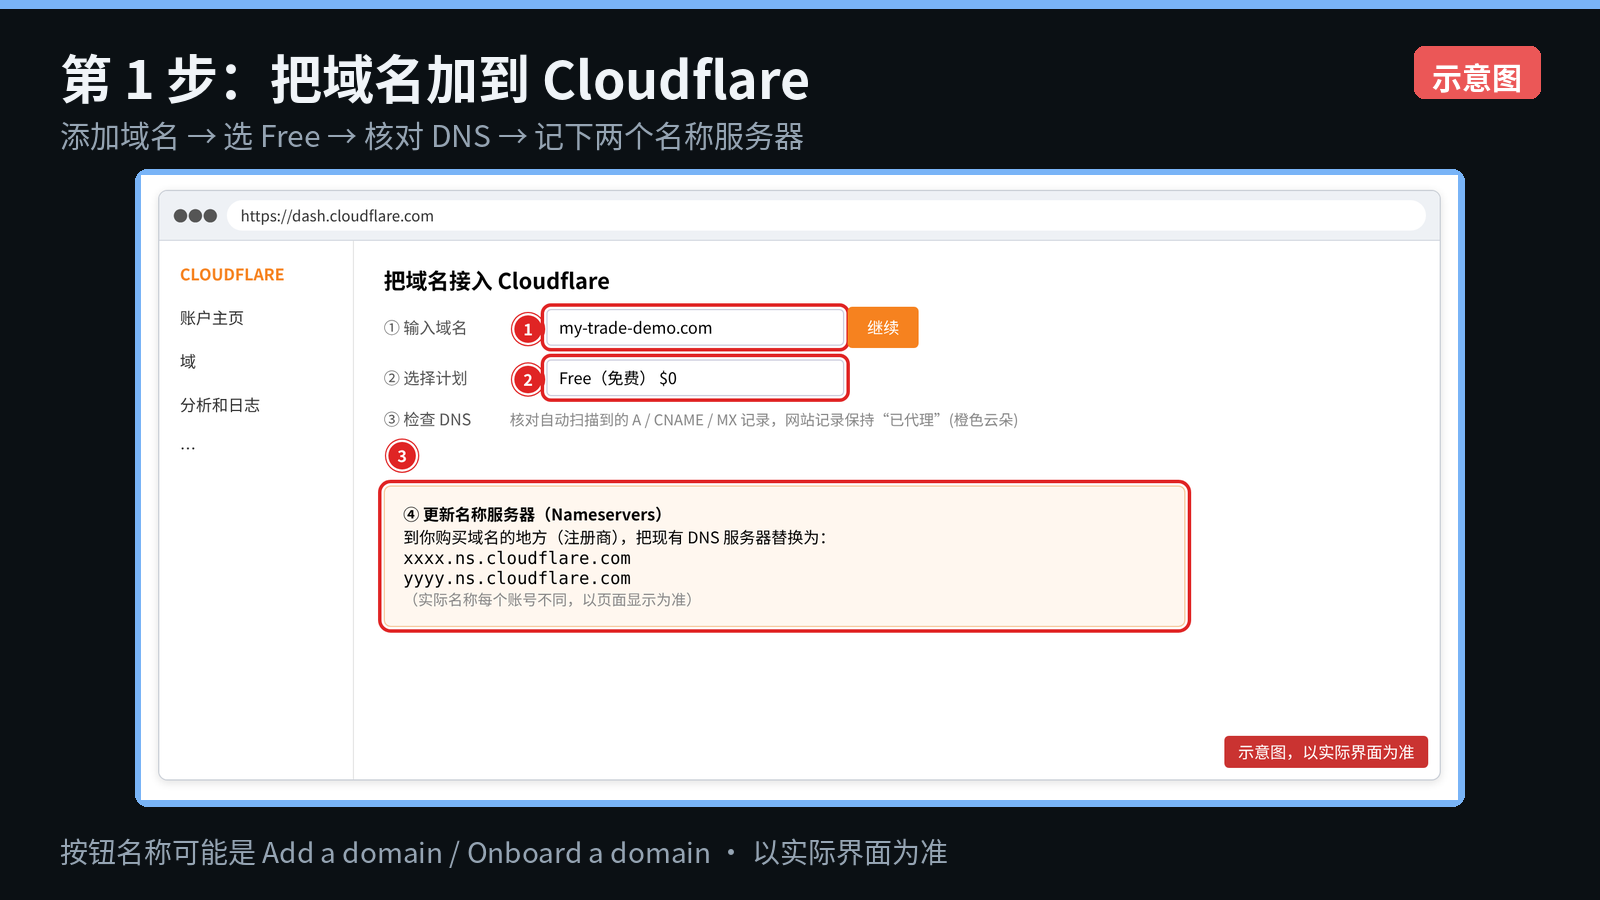
- 1. 打开
dash.cloudflare.com注册账号,用公司邮箱,开启两步验证; - 2. 点 添加域 / Add a domain,输入根域名(不带 www),选择 Free 计划;
- 3. Cloudflare 自动扫描现有 DNS 记录——逐条核对:网站的 A 记录 / CNAME(
@和www)要在;邮箱相关的 MX、TXT(SPF/DKIM)记录一条都不能少,否则企业邮箱会收不到信; - 4. 网站记录保持「已代理」(橙色云朵)——只有橙色云,访客才会用到 Cloudflare 的免费证书;
- 5. 记下 Cloudflare 给出的两个名称服务器地址(形如
xxxx.ns.cloudflare.com),并先把注册商那边原来的 NS 抄下来(回滚用)。
第 2 步:到域名注册商修改 NS
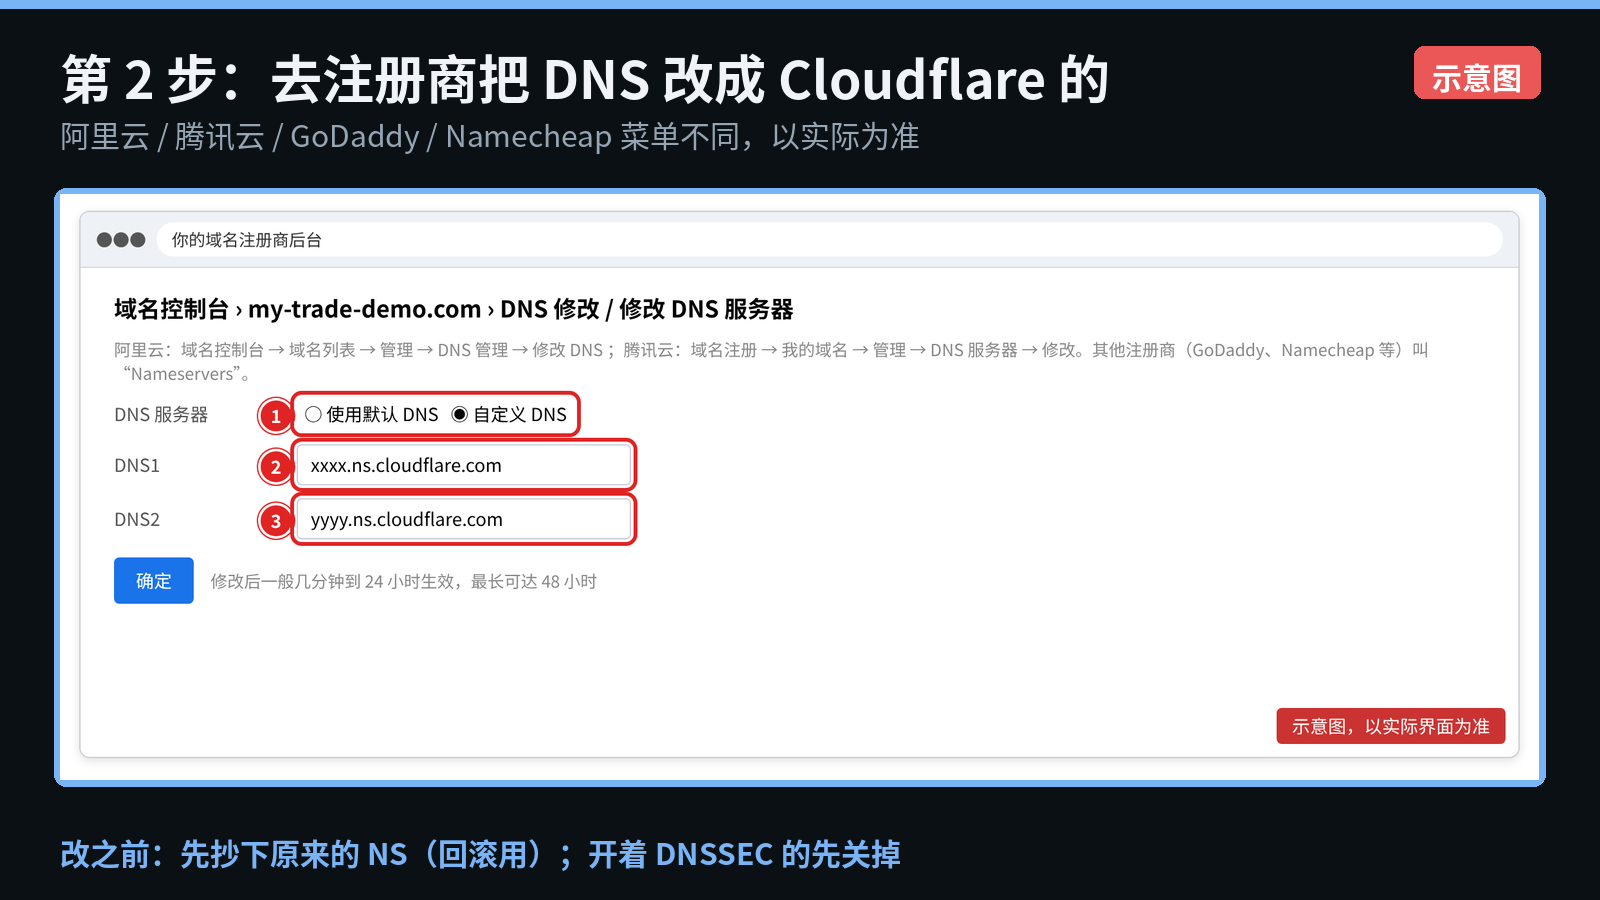
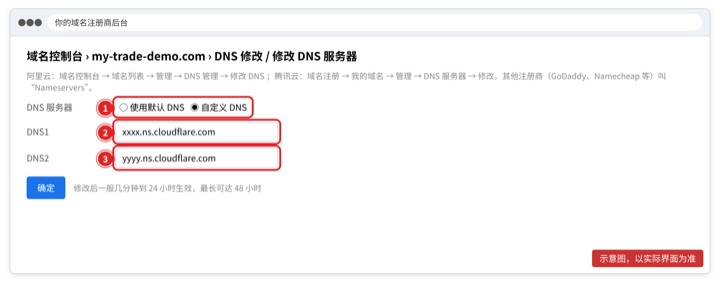
各家入口不同(阿里云:域名 → 管理 → DNS 管理 → 修改 DNS;腾讯云:域名注册 → 管理 → 修改域名 DNS;GoDaddy:My Products → DNS → Nameservers → Change;Namecheap:Domain List → Manage → Nameservers → Custom DNS),20 家的逐步操作在 注册商 NS 切换指南合集 里按编号查。
操作要点:
- 1. 先备份现有解析记录(截图),再抄录原 NS 地址;
- 2. 如果域名开着 DNSSEC,先在注册商那里关掉——开着 DNSSEC 改 NS,域名可能直接打不开;
- 3. 选「自定义 DNS」,把原来的两个换成 Cloudflare 给的两个,一个字母都别抄错,保存。
第 3 步:等状态变成 Active
回到 Cloudflare,点「检查名称服务器」:
- 一般几分钟到几小时生效,官方说最多等 24 小时;
- 生效后你会收到 Cloudflare 的邮件,域名状态变成 Active;
- 之后 Cloudflare 会自动签发免费的访客端证书(边缘证书),激活后一般几分钟到 24 小时内到位。
自己确认 NS 是否生效:
nslookup -type=ns 你的域名 1.1.1.1看到以 ns.cloudflare.com 结尾的地址,就说明搬家成功了。
第 4 步:选对加密模式(最关键)
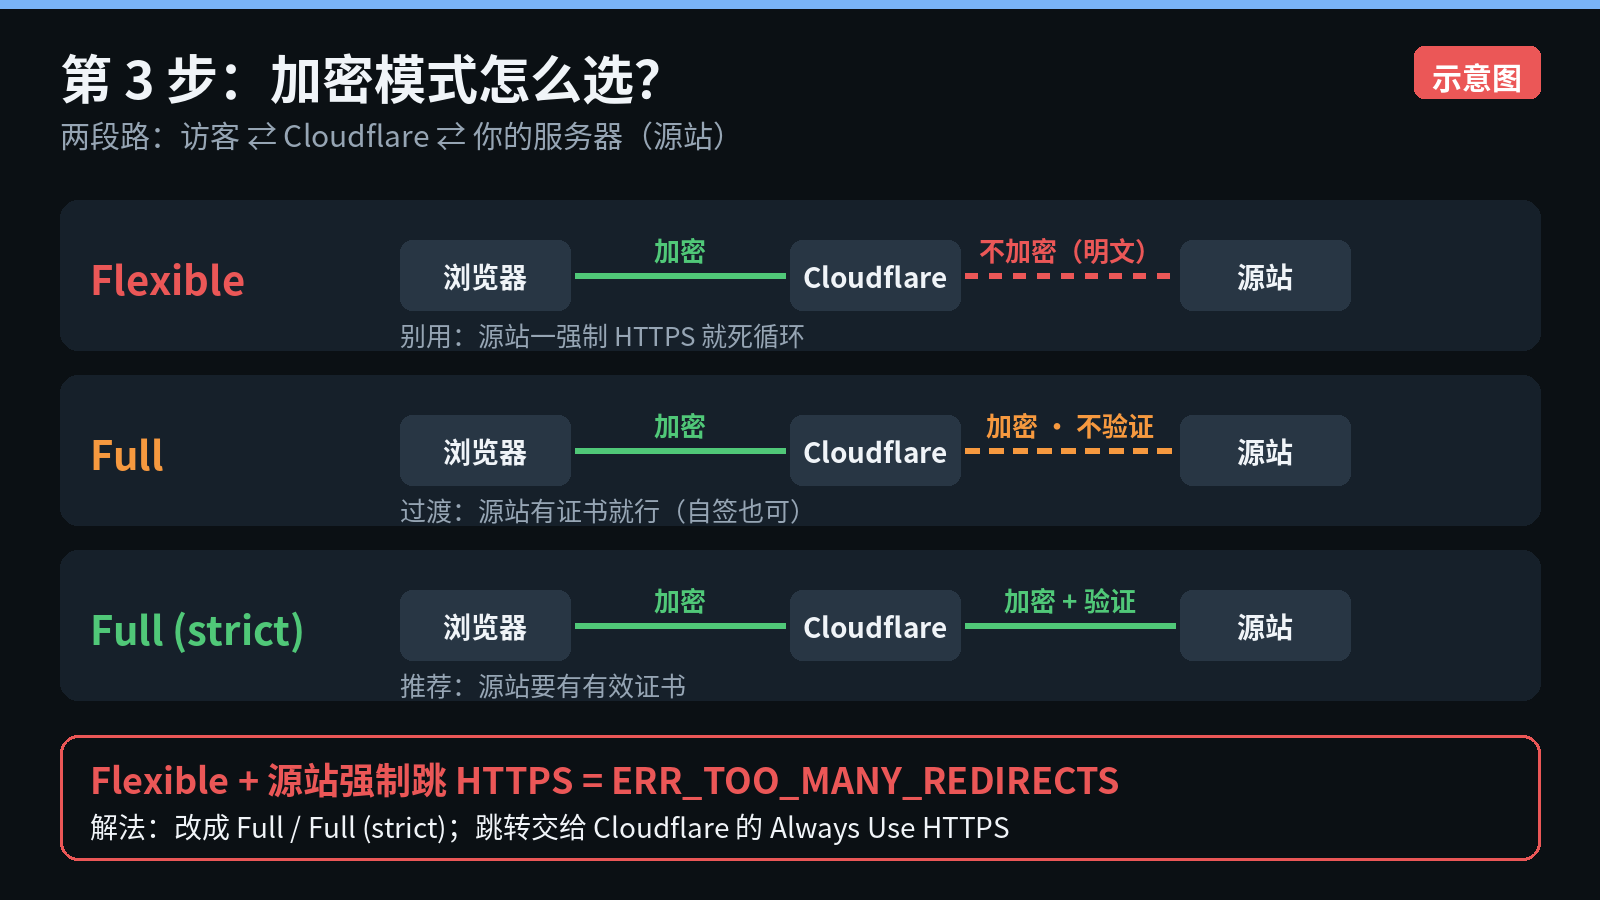
记住一句话:有两段路。访客 ↔ Cloudflare 是第一段,Cloudflare ↔ 你的服务器(源站)是第二段。
| 模式 | 第一段 | 第二段 | 源站需要什么 | 建议 |
|---|---|---|---|---|
| Off | 不加密 | 不加密 | — | 别选 |
| Flexible | 加密 | 明文 | — | 不推荐:安全只做一半,且容易无限跳转 |
| Full | 加密 | 加密(不验证) | 任意证书(自签名也行) | 仅作过渡 |
| Full (strict) | 加密 | 加密 + 验证证书 | 有效证书 | ✅ 推荐 |
在 SSL/TLS → Overview(概述) 里选择。部分账号会看到默认的「Automatic SSL/TLS(自动)」——它会自动选最安全的可用模式;想手动指定就选 Custom SSL/TLS。
第 5 步(可选):给源站装证书
想用 Full (strict),源站必须有一张有效证书。两个办法选一个:
- 办法一:源站自己装 Let's Encrypt(宝塔、cPanel 里一般都有免费证书按钮)。好处是哪天不用 Cloudflare,网站照样是 https。见 免费部署 专题。
- 办法二:用 Cloudflare 免费的 Origin CA(源证书):有效期最长 15 年,专门给「Cloudflare ↔ 源站」这一段用。
Origin CA 步骤:SSL/TLS → Origin Server(源服务器)→ Create Certificate(创建证书),选「由 Cloudflare 生成私钥和 CSR」,主机名默认包含根域名与 *.根域名;创建后页面显示源证书与私钥两段文字,分别保存为 origin.pem 和 origin.key——私钥离开这个页面就再也看不到了。
装到源站(Nginx 示例):
server {
    listen 443 ssl;
    server_name example.com www.example.com;
    ssl_certificate     /etc/ssl/cloudflare/origin.pem;
    ssl_certificate_key /etc/ssl/cloudflare/origin.key;
}
改完先 sudo nginx -t 检查,通过后再 sudo systemctl reload nginx;然后回到 Overview 把模式改成 Full (strict)。
第 6 步:打开「始终使用 HTTPS」
- 1. SSL/TLS → Edge Certificates(边缘证书),确认最上面的边缘证书状态是 Active;
- 2. 打开 Always Use HTTPS(始终使用 HTTPS):所有 http 访问自动跳到 https;
- 3. 顺手打开 Automatic HTTPS Rewrites(自动 HTTPS 重写),自动修掉一部分混合内容。
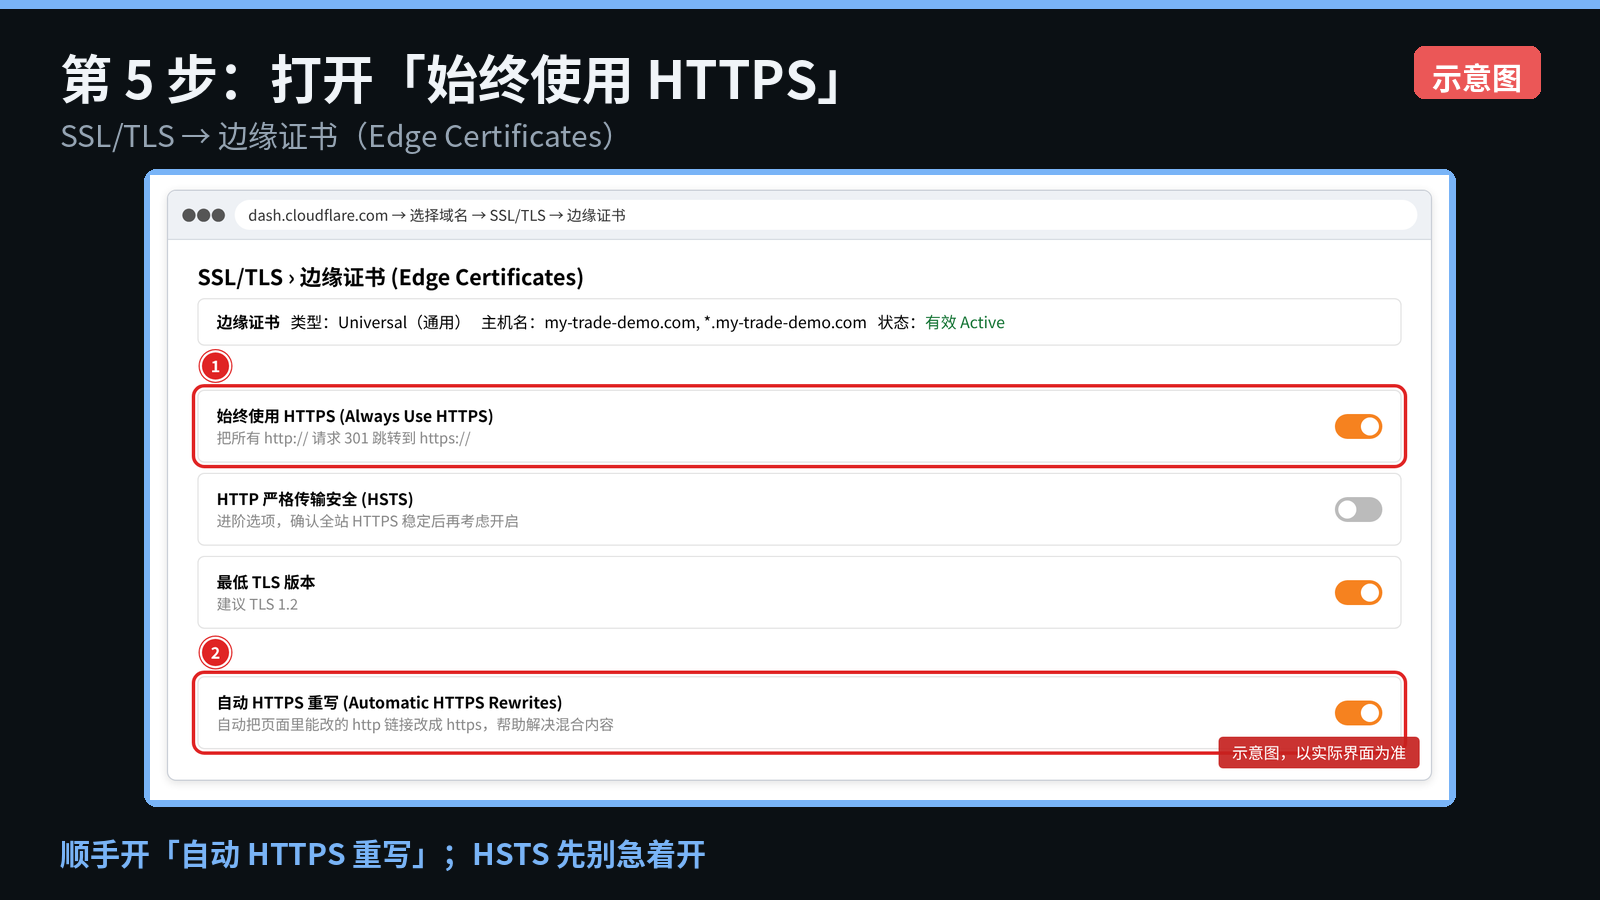
注意:加密模式是 Off 时这个开关不会出现;开了它,源站就别再重复做跳转。HSTS 这个选项先别急着开,等全站 https 稳定几周再说。
验收清单
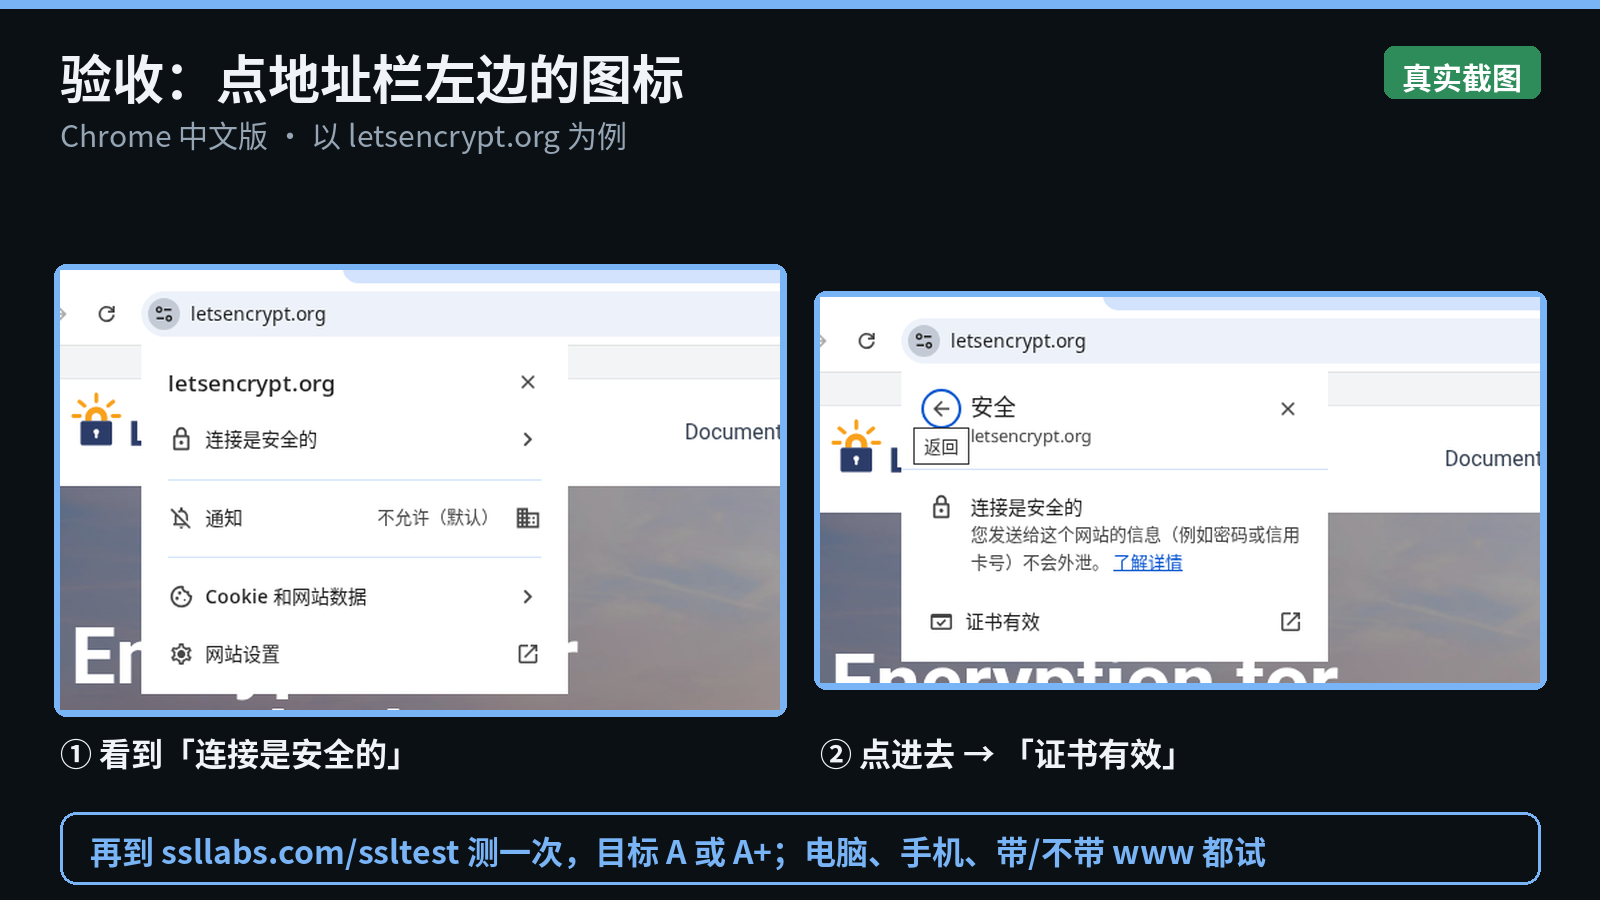
- 1. 用 Chrome 打开网站,点地址栏左边的图标,看到「连接是安全的」,再点进去看到「证书有效」(新版 Chrome 用「调节」图标代替小锁,不代表不安全);
- 2. 在地址栏输入
http://你的域名,应自动跳到 https; - 3. 电脑、手机都试;带 www、不带 www 都试;
- 4. 打开
ssllabs.com/ssltest测一次,目标 A 或 A+; - 5. 发一封测试邮件,确认企业邮箱收发正常(验证 MX 记录没漏);
- 6. 到 SSL 体检工具 输入域名,确认证书签发者是 Cloudflare(边缘证书)。
会用命令的可以再跑两行:
curl -sI http://你的域名
curl -sI https://你的域名
第一行应返回 301 跳转到 https;第二行能正常返回,并看到 server: cloudflare。
四个必踩的坑
| 坑 | 你会看到 | 原因 | 解法 |
|---|---|---|---|
| ① 无限跳转 | 网站打不开,报 ERR_TOO_MANY_REDIRECTS | 加密模式选了 Flexible,源站又强制跳 https | 改成 Full 或 Full (strict),跳转只留 Cloudflare 一处 |
| ② 邮箱断邮 | 改完 NS,企业邮箱收不到信 | MX、TXT 记录没带过来 | 在 Cloudflare 的 DNS 里补齐,以邮箱服务商提供的值为准 |
| ③ Error 526 | Cloudflare 显示 Error 526 | Full (strict) 下源站证书无效、过期或域名对不上 | 给源站装有效证书;临时可先改回 Full 过渡 |
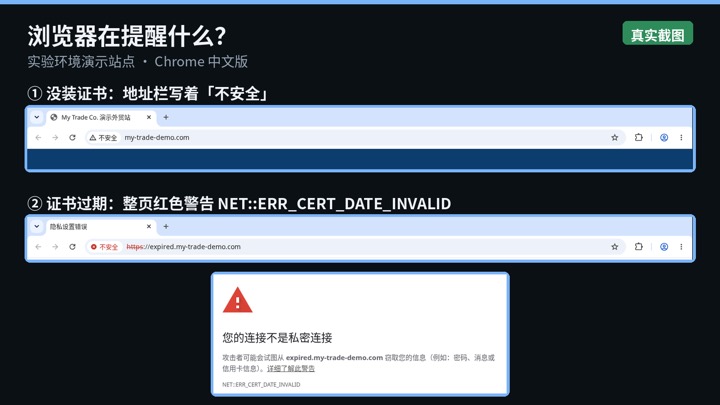
| ④ 证书不受信任 | 访客看到 NET::ERR_CERT_AUTHORITY_INVALID | 用了源证书,但暂停了 Cloudflare 或把记录改成灰色云朵(仅 DNS) | 恢复橙色云朵;或源站改用 Let's Encrypt |
安全提醒:令牌只给最小权限
如果让技术人员或 AI 智能体通过 Cloudflare API 操作,请创建权限最小的令牌:权限只勾需要的几项(例如 SSL and Certificates 编辑、Zone Settings 编辑、DNS 读取),只授权你这一个域名,设好过期时间,用完立刻撤销。令牌、密码、私钥永远不要贴到公开群聊、评论区或截图里。
小结
- 六步走完 + 一次验收;重点是第 1 步的邮箱记录核对和第 4 步的模式选择。
- 四个坑的预防口诀:两段都要加密、邮箱记录不少、源站证书有效、网站记录橙云。
- 接入之后证书自动续期,但别忘了给域名和证书设到期监控——域名到期与源证书到期都不在自动续期范围内。
答疑
常见问题
接入 Cloudflare 后,原来的 DNS 记录还在吗?
在 Cloudflare 添加域名时,它会自动扫描并导入现有解析记录;你需要在导入结果里逐条核对,尤其是邮箱的 MX 与 TXT 记录。改 NS 之后,解析以 Cloudflare 里的记录为准,原 DNS 后台的记录不再生效——所以核对这一步不能跳。
为什么推荐 Full (strict) 而不是 Flexible?
Flexible 只加密访客到 Cloudflare 这一段,Cloudflare 到源站是明文,安全只做了一半;更常见的问题是无限跳转:源站如果强制跳 https,Flexible 模式下来回跳转,浏览器报 ERR_TOO_MANY_REDIRECTS。Full (strict) 两段都加密、还验证源站证书,是唯一推荐的选项。
Error 526 是什么?
526 表示 Cloudflare 连上了源站,但源站的证书无效(过期、域名对不上或不被信任)。常见于刚切到 Full (strict) 但源站还没装有效证书。解法:给源站装一张有效证书(Let's Encrypt 或 Cloudflare Origin CA);临时可以先改回 Full 过渡。
源证书(Origin CA)和普通证书有什么区别?
Origin CA 是 Cloudflare 免费签发的源站专用证书,有效期最长 15 年,只用于 Cloudflare 到源站这一段,浏览器不信任它——所以必须保持 Cloudflare 代理开启(橙色云朵),不能把记录改成灰色。它的私钥只显示一次,创建后要立即保存。
开了 Always Use HTTPS,源站还要做跳转吗?
不要再做一遍。Cloudflare 官方建议:开启 Always Use HTTPS 后,源站不要再重复跳转,避免重复跳转或循环。同时把 Automatic HTTPS Rewrites 打开,它能自动修掉一部分混合内容。
接入后国内访问会变慢吗?
Cloudflare 免费计划的节点在中国大陆境外,国内访问可能变慢,海外访问通常更快。外贸站以海外客户为主一般影响不大;如果国内访问同样重要,先小范围测试再全量切换。
核实
资料来源与核实记录
价格、政策与版本信息均注明来源和核实日期。
| 事实 | 来源 | 核实日期 |
|---|---|---|
| Cloudflare:域名接入(Full setup)与更改名称服务器、DNSSEC 前置注意事项 | Cloudflare Docs | 2026-10-10 |
| Cloudflare 加密模式(Off / Flexible / Full / Full strict):Flexible 与源站跳转叠加会无限跳转 | Cloudflare Docs | 2026-10-10 |
| Cloudflare Origin CA 源证书(浏览器不信任,最长 15 年,不发到期提醒) | Cloudflare Docs | 2026-10-10 |
| Cloudflare 始终使用 HTTPS(Always Use HTTPS)与自动 HTTPS 重写 | Cloudflare Docs | 2026-10-10 |
| Cloudflare 边缘证书(Edge Certificates):自动签发与自动续期 | Cloudflare Docs | 2026-10-10 |
更新记录
2026-10-13 · v1.0:上线:域名接入 Cloudflare 六步流程、四个必踩的坑(无限跳转/断邮/526/不受信任)、源证书配置与验收清单。
本专题全文以 CC BY 4.0 协议开源,可转载、改编,请注明出处:GitHub · iPythoning/ssl-guide-zh
延伸
相关阅读
注册商 NS 切换指南合集
把域名解析搬家到 Cloudflare(或任何新 DNS)的分步操作:选你的注册商,直接看对应步骤;切换前先做三件事——备份解析记录、关闭 DNSSEC、抄录原 NS 地址。NS 地址用你自己的两个值替换占位符。
你的域名注册商是谁
改 NS 找不到入口、续费邮件收不到、域名在谁名下说不清——三个问题都指向同一件事:先查清注册商与 NS 托管。本文给出两种只读查询方法(RDAP/WHOIS + NS 记录)、常见指纹对照表,以及 20 家注册商与教程编号对照。
交给我们
不想自己动手?
泓森互联提供 SSL 证书终身维护服务:部署、监控、自动续期与失效应急,一次购买长期有效。服务范围与价格以服务页为准;也可以先做免费体检,把情况摸清楚再决定。
留个联系方式,我们帮你看看
不确定自己的网站是什么情况?留下信息,或直接 预约诊断,我们把体检结果和修复路径说清楚。