子专题 · 续期与监控
确认自动续期真的有效(各路线检查清单)
不确认的自动续期等于没有:10 分钟逐条对照,看到「正常的样子」才算过关;检查全部是只读操作,不改任何配置。
本文目录 · 6 节
先说结论
- 自动续期要三个条件同时成立:续期任务在跑、验证方式还能走通、续期后网站会重载新证书——缺一个,续期就会静默失败。
- 检查全部是只读操作:certbot renew --dry-run、systemctl list-timers、面板的续签状态页,都不会改动任何配置。
- 四类最常见的失效原因:80 端口被关、DNS 记录变了、网站加了 CDN 或跳转拦截验证、续期后没有重载。
- 确认后别忘了设到期监控:续期失败不会有任何提醒,Let's Encrypt 已停止发送到期提醒邮件。
🤖 把这篇交给你的 AI 智能体
复制后粘贴给你常用的 AI 智能体(豆包、ChatGPT、Claude、Codex 等),它会按同样的步骤带你做完,并在每一步改动前先征求你的同意。不要把密码、密钥发到对话里。
查看将要复制的提示词
为什么「装的时候开了」不等于「现在有效」
证书装好那一刻,自动续期通常是正常的。问题出在之后:服务器换过、防火墙调过、DNS 改过、CDN 加上过、面板升级过——每一次改动都可能顺手弄断续期链条,而续期失败不会报错,也不会有人通知你。它唯一的「通知方式」,是到期那天网站变成整页红色警告。
所以这一步不是「再装一次」,而是确认。三个条件同时成立才算过关:
- 1. 续期任务在跑:定时任务(或平台的续期机制)存在,而且有明确的「下次运行时间」;
- 2. 验证方式还能走通:Let's Encrypt 来验证域名时能连上你的网站(80 端口没被关、没有拦截验证的跳转);
- 3. 续期后网站会重载新证书:证书文件更新后,网站软件会重新加载,而不是继续用内存里的旧证书。
一张表:6 条路线的检查方法与「正常的样子」
| 路线 | 检查方法(只读) | 正常的样子 | |
|---|---|---|---|
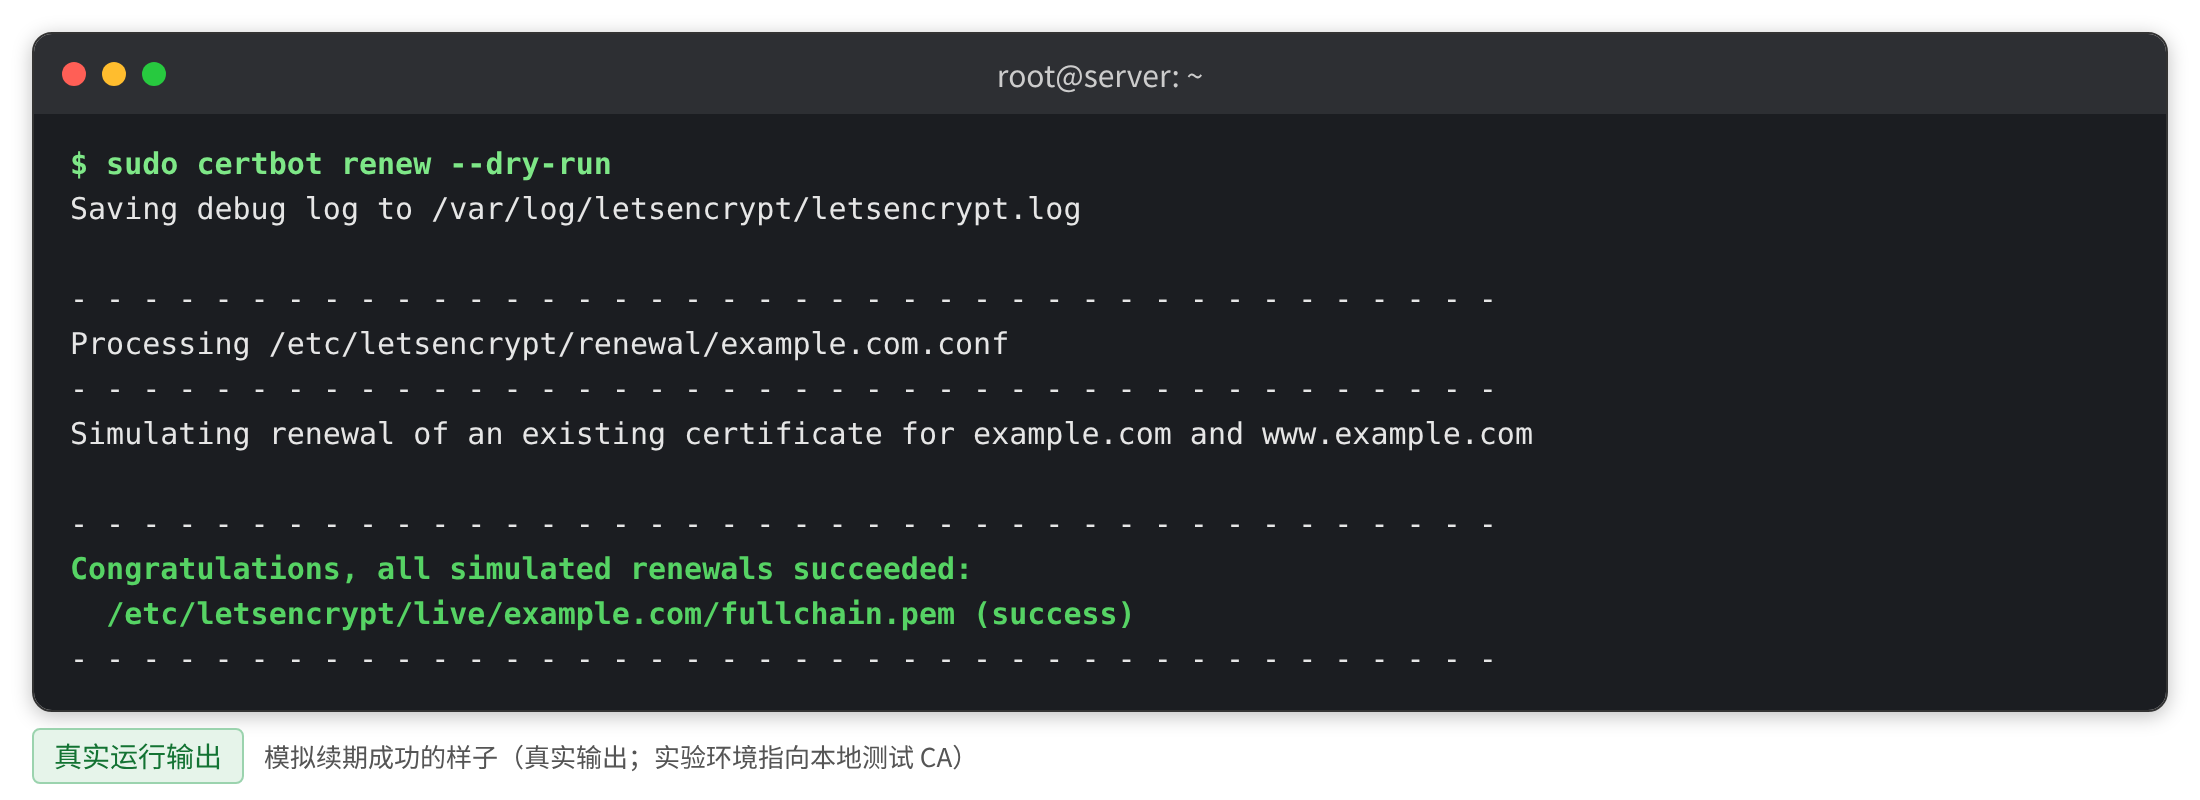
| A Linux + Certbot | sudo certbot renew --dry-run | Congratulations, all simulated renewals succeeded | |
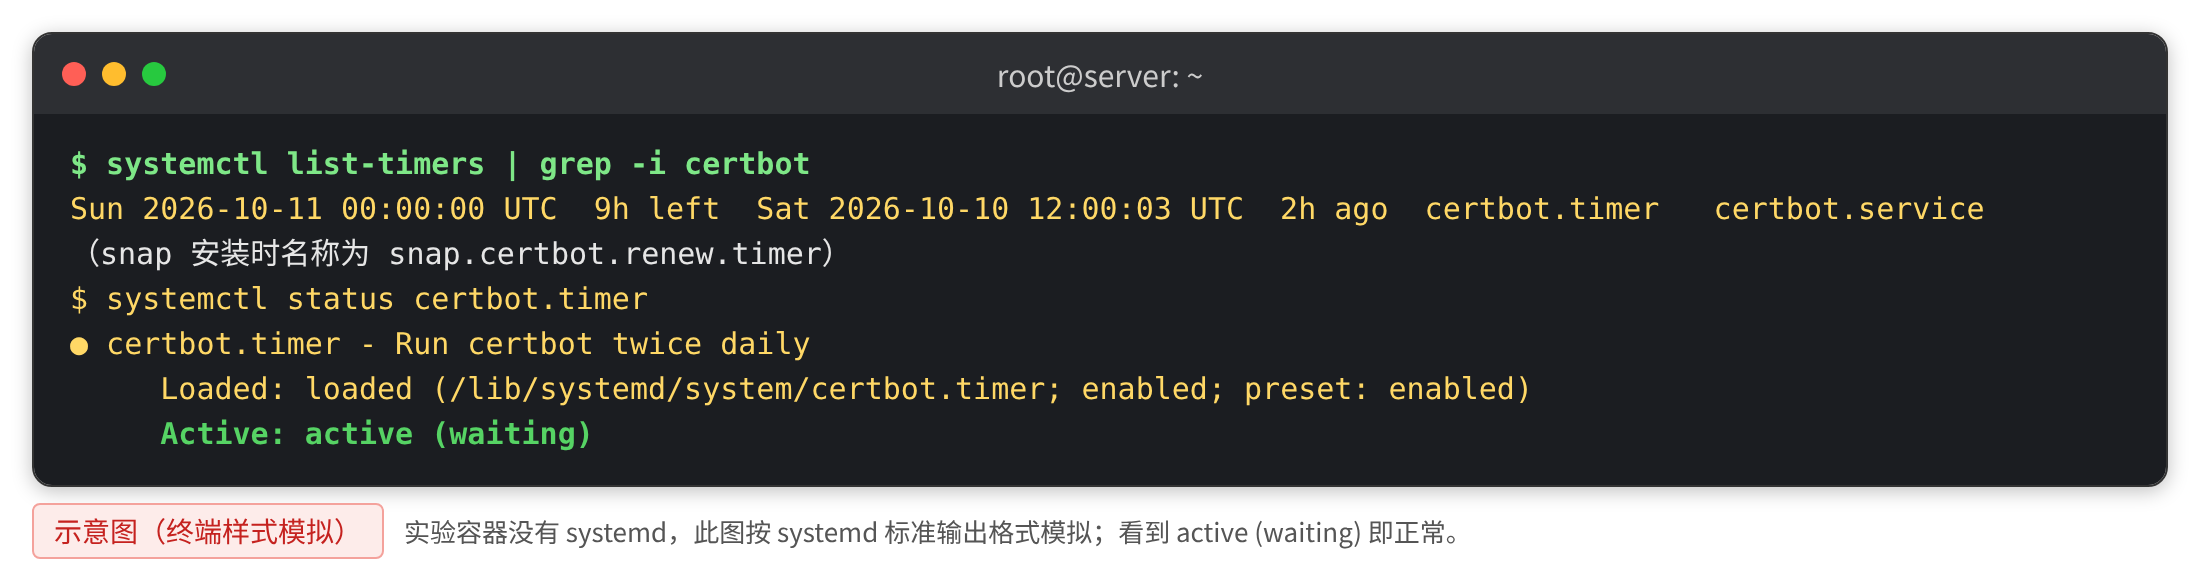
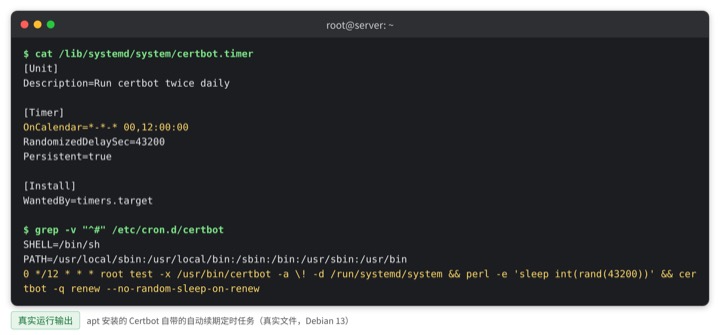
| A Linux + Certbot | `systemctl list-timers \ | grep -i certbot` | 能看到 certbot.timer(或 snap.certbot.renew.timer)及下次运行时间 |
| B 宝塔面板 | 站点设置 → SSL | 显示自动续签已开启、剩余天数正常 | |
| C cPanel 虚拟主机 | SSL/TLS Status | 状态为 AutoSSL Domain Validated,到期前会自动更新 | |
| D Cloudflare | SSL/TLS → 边缘证书 | 边缘证书状态 Active(Cloudflare 自动续);源站证书另记到期日 | |
| F Windows IIS(win-acme) | 运行 wacs.exe → A: Manage renewals;任务计划程序 | 有续期计划和对应计划任务 | |
| E SaaS 建站平台 | 平台后台的域名/证书状态页 | 证书状态正常(非「待处理 / Pending」),域名解析与平台要求一致 |
逐条详解
A · Certbot(Linux 服务器)
- 1.
sudo certbot renew --dry-run:只模拟、不真签,全部成功即视为健康。 - 2.
systemctl list-timers | grep -i certbot:确认定时器存在且有「下次运行时间」。 - 3. 如果是
certonly --webroot方式,检查/etc/letsencrypt/renewal-hooks/deploy/里是否有重载脚本(如systemctl reload nginx),并确认有可执行权限。
B · 宝塔面板
- 1. 站点设置 → SSL:确认自动续签已开启、剩余天数正常。
- 2. 官方文档说明免费证书默认自动续签;建议到期前一个月左右回来看一眼剩余天数是否已刷新。
- 3. 如果开了「DNS 验证」方式(通配符证书),确认 API 令牌没过期。
C · cPanel 虚拟主机
- 1. SSL/TLS Status:状态为
AutoSSL Domain Validated即正常。 - 2. 部分子域名(
mail.、cpanel.等)报「DNS does not resolve to this server」不影响主站,可排除。 - 3. 主域名失败时检查 DNS 是否指向主机商 IP、CAA 记录是否限制了证书机构。
D · Cloudflare
- 1. SSL/TLS → 边缘证书:状态
Active,Cloudflare 自动续期,无需操作。 - 2. 源站证书(自己装的那张)不在 Cloudflare 的续期范围里,单独记录到期日并按对应路线检查。
- 3. 开了「始终使用 HTTPS」之后,源站不要再做重复跳转,避免验证被拦。
F · Windows IIS(win-acme)
- 1. 运行
wacs.exe→ A: Manage renewals,确认续期计划存在。 - 2. 打开「任务计划程序」,确认有 win-acme 创建的计划任务且已启用。
- 3. 程序文件夹位置必须固定(官方建议
C:\Program Files\win-acme),移动过会导致续期找不到程序。
E · SaaS 建站平台
- 1. 平台后台确认证书状态正常、域名解析与平台说明一致。
- 2. 不需要也无法自己续期;但要意识到证书控制权在平台手里(搬站时需重新申请)。
- 3. 平台证书一直「待处理」时,优先检查 DNS 是否有指向旧网站的 A / AAAA 记录。
续期失效的四种常见原因(按这个顺序排查)
| 顺序 | 原因 | 怎么发现 | 怎么处理 |
|---|---|---|---|
| 1 | 80 端口被关(云安全组或系统防火墙) | dry-run 报 connection refused / timeout | 放行 80 端口(两道门都要开:安全组 + 系统防火墙) |
| 2 | DNS 记录变化(A / AAAA 指向旧服务器) | 验证失败、提示找不到域名 | 更新解析,删掉指向旧服务器的 AAAA 记录 |
| 3 | CDN 或强制跳转拦截验证 | 验证请求被 301 或返回错误页 | 临时放行验证路径,或改用 DNS 验证方式 |
| 4 | 续期后没有重载 | 证书文件是新的,浏览器看到的是旧的 | 配置续期后重载脚本(deploy hook)并验证 |
检查记录模板(建议每半年填一次)
| 检查项 | 结果(正常 / 异常) | 下次运行时间 / 备注 | 检查日期 |
|---|---|---|---|
| 续期任务存在 | |||
| dry-run / 面板状态正常 | |||
| 验证方式可用(80 端口 / DNS) | |||
| 续期后重载已配置 | |||
| 到期监控在读(服务或日历) |
什么时候可以不用自己管
如果你不想碰服务器,两条路:一是把检查结果交给 SSL 体检工具 定期看剩余天数(配合到期监控);二是把「部署 + 监控 + 自动续期确认 + 失效应急」整体交给维护服务(600 元/域名,长期统一价),出了事由服务方在监控告警后处理。无论选哪条,到期监控都不能省——它是发现问题的第一双眼睛。
答疑
常见问题
装的时候明明开了自动续期,为什么还会过期?
因为自动续期依赖的外部条件会变:验证要走的 80 端口可能被防火墙关掉、域名解析可能被改、网站可能加了 CDN 或强制跳转把验证文件拦住、续期后的重载脚本可能从来没配。任何一条变化都会让续期静默失败——它不会报错给你,只会在到期日让网站红屏。
certbot renew --dry-run 是安全的吗?会不会真的续期?
安全。dry-run 只做模拟:它会走一遍续期流程和验证流程,但不真正申请新证书、不写入正式证书文件。看到全部模拟续期成功,说明真续期时大概率也能成功;如果失败,它会给出失败原因,正好用来排查。
续期成功了,网站为什么还用旧证书?
常见于 certonly --webroot 方式:证书文件更新了,但网站软件没有重新加载,内存里还是旧证书。解决办法是在续期后的钩子目录放一个重载脚本(例如 systemctl reload nginx),并确认它有可执行权限。
SaaS 建站平台需要我检查吗?
基本不需要:主流平台的证书由平台自动签发和续期,你只需要确认域名解析正确、证书状态没有被平台标记为待处理。但要注意平台不给你证书控制权——如果哪天想搬走,证书要重新申请,这是资产自主权问题的一部分。
多久检查一次自动续期?
装好证书后确认一次;之后每半年抽查一次,尤其在你换过服务器、改过 DNS、加过 CDN 之后。日常靠到期监控兜底:监控发现剩余天数异常时,再回到本清单按路线排查。
核实
资料来源与核实记录
价格、政策与版本信息均注明来源和核实日期。
| 事实 | 来源 | 核实日期 |
|---|---|---|
| Certbot 官方安装与续期说明(renew --dry-run、定时器机制) | certbot.eff.org | 2026-10-10 |
| 宝塔面板官方文档:网站 SSL 证书部署与自动续签状态 | docs.bt.cn | 2026-10-10 |
| cPanel 文档:SSL/TLS Status(AutoSSL 运行状态与逐域名结果) | docs.cpanel.net | 2026-10-10 |
| Cloudflare 边缘证书(Edge Certificates):自动签发与自动续期 | Cloudflare Docs | 2026-10-10 |
| win-acme 入门:续期计划管理(A: Manage renewals)与计划任务 | win-acme.com | 2026-10-10 |
| Let's Encrypt 到期提醒邮件服务已结束(2025-06-26) | letsencrypt.org | 2026-10-10 |
更新记录
2026-10-13 · v1.0:上线:6 条路线自动续期检查清单、四种失效原因排查、续期后重载配置与检查记录模板。
本专题全文以 CC BY 4.0 协议开源,可转载、改编,请注明出处:GitHub · iPythoning/ssl-guide-zh
延伸
相关阅读
证书有效期 90→64→45 天
90 天不是永久:Let's Encrypt 计划 2027-02-10 起缩到 64 天、2028-02-16 起 45 天,全行业最长期限也在按 200→100→47 天收紧——「买一年顶一年」的时代结束了。本文讲清时间表、原因,以及对企业网站的四个实际影响。
证书与域名到期监控
Let's Encrypt 已停止发送到期提醒邮件——提醒这件事必须自己安排:证书用官方推荐的免费监控(最多 250 张)或日历土办法,域名用注册商自动续费加日历兜底;附到期日检查命令、监控配置清单与监控失效自查。
装好之后必做的 6 件事
证书装好只是开始:强制跳转、修混合内容、确认自动续期、设到期监控、更新 GSC 与 sitemap、跑 SSL Labs,六件事对应指南第 10 章,含各路线续期检查表。
交给我们
不想自己动手?
泓森互联提供 SSL 证书终身维护服务:部署、监控、自动续期与失效应急,一次购买长期有效。服务范围与价格以服务页为准;也可以先做免费体检,把情况摸清楚再决定。
留个联系方式,我们帮你看看
不确定自己的网站是什么情况?留下信息,或直接 预约诊断,我们把体检结果和修复路径说清楚。