路线通用 · 装好之后
装好之后必做的 6 件事(跳转 / 混合内容 / 续期 / 监控 / GSC / 评级)
不管你的网站走哪条路线,装完证书都要做这 6 件事——它们决定你的网站是「真安全」还是「看起来安全」,也决定证书会不会在某个清晨悄悄过期。
本文目录 · 9 节
先说结论
- 六件事:强制 HTTP 跳转、修混合内容、确认自动续期、设到期监控、更新 GSC 与 sitemap、跑 SSL Labs 拿 A 或 A+。
- 最容易漏的是「确认自动续期」:演练一次续期、看一眼定时任务或面板状态,比相信「应该会自动续」可靠得多。
- Let's Encrypt 已于 2025-06-04 停止发送到期提醒邮件,所以到期监控必须自己设——这是自动续期失败时唯一的安全网。
- 只换协议不换域名时,做好 301 跳转就够了,不需要动 Google Search Console 的「更改地址」工具。
🤖 把这篇交给你的 AI 智能体
复制后粘贴给你常用的 AI 智能体(豆包、ChatGPT、Claude、Codex 等),它会按同样的步骤带你做完,并在每一步改动前先征求你的同意。不要把密码、密钥发到对话里。
查看将要复制的提示词
先说结论:装好证书只是「一半」
证书装好了,地址栏显示安全了——先别收工。真正让网站长期安全的,是下面这 6 件事。它们对应《SSL 部署完全指南》第 10 章,一件都不能少:
| # | 要做什么 | 一句话说明 | 不做会怎样 |
|---|---|---|---|
| 1 | 强制 HTTP 跳转到 HTTPS | 访客输 http:// 或点旧链接,自动到 https | 访客仍可能走不加密通道,浏览器仍提示不安全 |
| 2 | 修复「混合内容」 | 页面里残留的 http:// 图片/脚本改成 https | 浏览器仍显示不安全、排版错乱、表单失效 |
| 3 | 确认自动续期真的有效 | 演练续期、检查定时任务/面板状态 | 证书到期,整页红色警告 |
| 4 | 设置证书到期监控 | 自己设一个「闹钟」兜底 | 自动续期一旦失败,你根本不知道 |
| 5 | 更新 Google Search Console 与站点地图 | 让搜索引擎知道网站搬到 https | 收录和排名信号混乱,流量受影响 |
| 6 | 最后跑一次 SSL Labs | 全面检测,目标 A 或 A+ | 证书链、协议等隐患看不到 |
10.1 强制 HTTP 跳转到 HTTPS
目的:不管访客输入 http:// 还是点了旧链接,都自动到 https,并告诉搜索引擎「网站搬到 https 了」——用 301 永久跳转。
| 路线 | 怎么开 |
|---|---|
| A · Certbot | --nginx / --apache 插件默认已自动添加;手动配置时 Nginx 可写 return 301 https://$host$request_uri; |
| B · 宝塔 | 站点设置 → SSL → 打开「强制HTTPS」 |
| C · cPanel | Domains → Domains → 打开「Force HTTPS Redirect」 |
| D · Cloudflare | SSL/TLS → 边缘证书 → 打开「始终使用 HTTPS」(源站就不要再重复跳转) |
| E · SaaS 平台 | 平台自动处理,一般无需设置 |
| F · IIS | 装 URL Rewrite 模块后加规则,或交给网站程序 / Cloudflare |
Nginx 手动写法(只在你没有用 Certbot 自动配置时才需要):
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}
逐行解释:监听 80 端口(http);匹配你的域名;把请求以 301 永久跳转到同一地址的 https 版本($host 是访客访问的域名,$request_uri 是后面的路径和参数)。
验证是否生效:
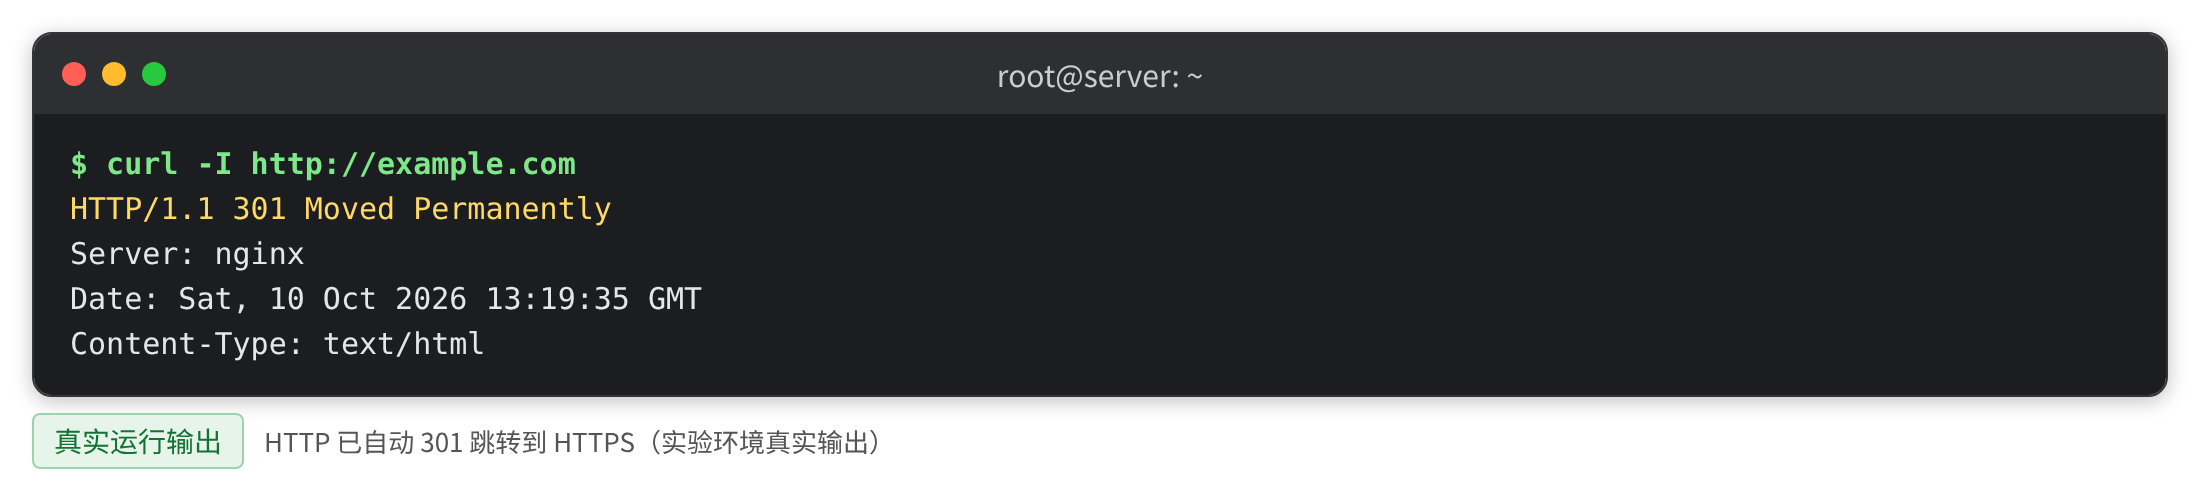
curl -sI http://你的域名看返回的第一行是不是 301、Location: 是不是 https://...。
10.2 修复「混合内容」
混合内容:页面本身是 https,但里面的图片、脚本、样式、视频还是用 http:// 地址加载。浏览器会拦截或自动升级这些资源,严重时显示「不安全」、页面排版错乱、询盘表单失效。
怎么找:
- 1. Chrome 打开网页,按
F12(Mac:Option + Command + I)打开开发者工具,点 Console(控制台)。 - 2. 看有没有
Mixed Content字样的黄色/红色提示,它会写出是哪个http://地址。 - 3. 也可以在网页上右键 → 查看网页源代码,
Ctrl + F搜索http://。
怎么修:
- 把网站后台设置里的「网站地址」改成 https。WordPress:设置 → 常规 →「WordPress 地址」和「站点地址」都改成
https://。 - 把文章、产品详情里写死的
http://你的域名/...图片地址批量替换成https://(WordPress 可用数据库搜索替换类插件,操作前先备份数据库)。 - 第三方资源(在线客服、地图、统计代码)换成它们的 https 版本。
- 用 Cloudflare 的,打开「自动 HTTPS 重写(Automatic HTTPS Rewrites)」。
10.3 确认自动续期真的有效
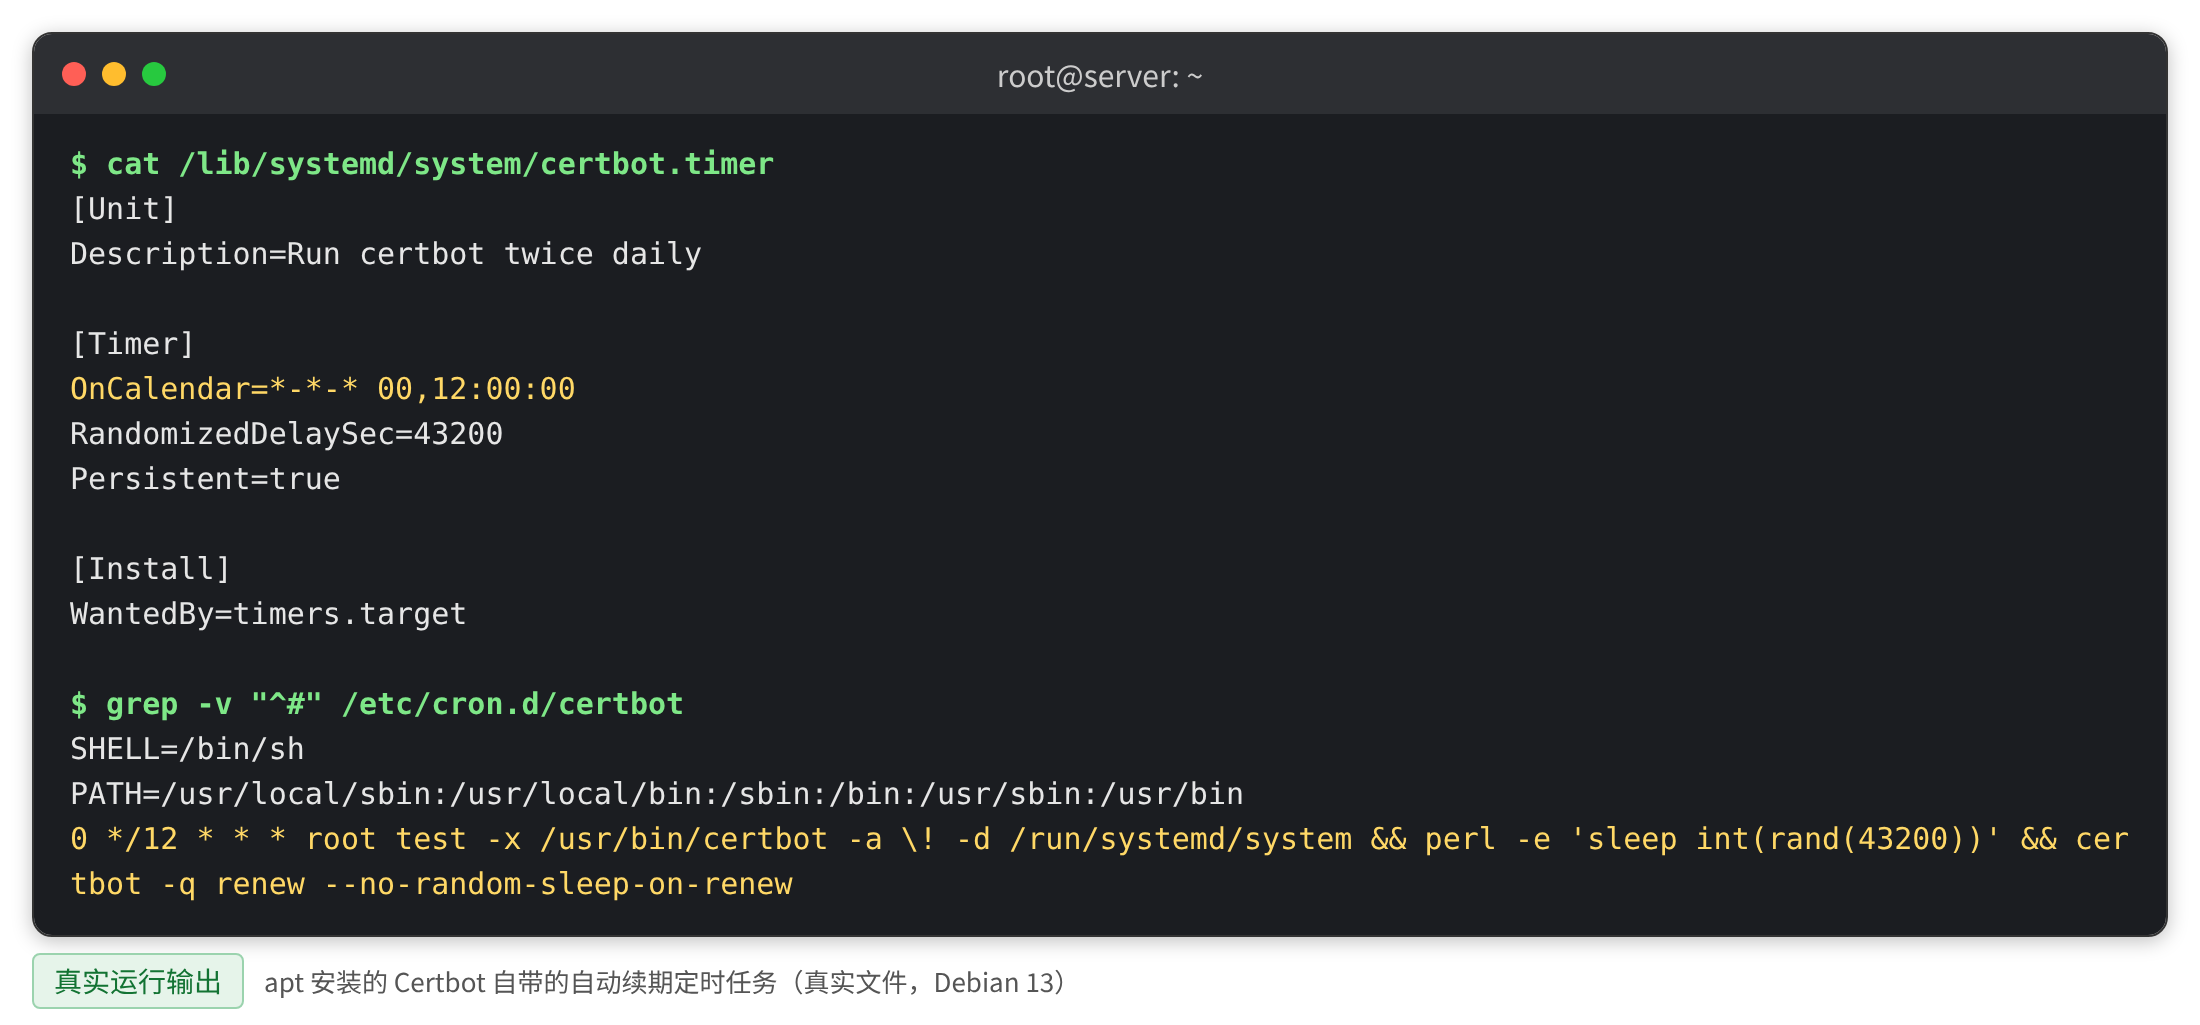
证书 90 天就到期(还会越来越短),所以「自动续期有没有真的在跑」必须亲自确认一次。按你的路线对照下表:
| 路线 | 检查方法 | 正常的样子 |
|---|---|---|
| A · Certbot | sudo certbot renew --dry-run | Congratulations, all simulated renewals succeeded |
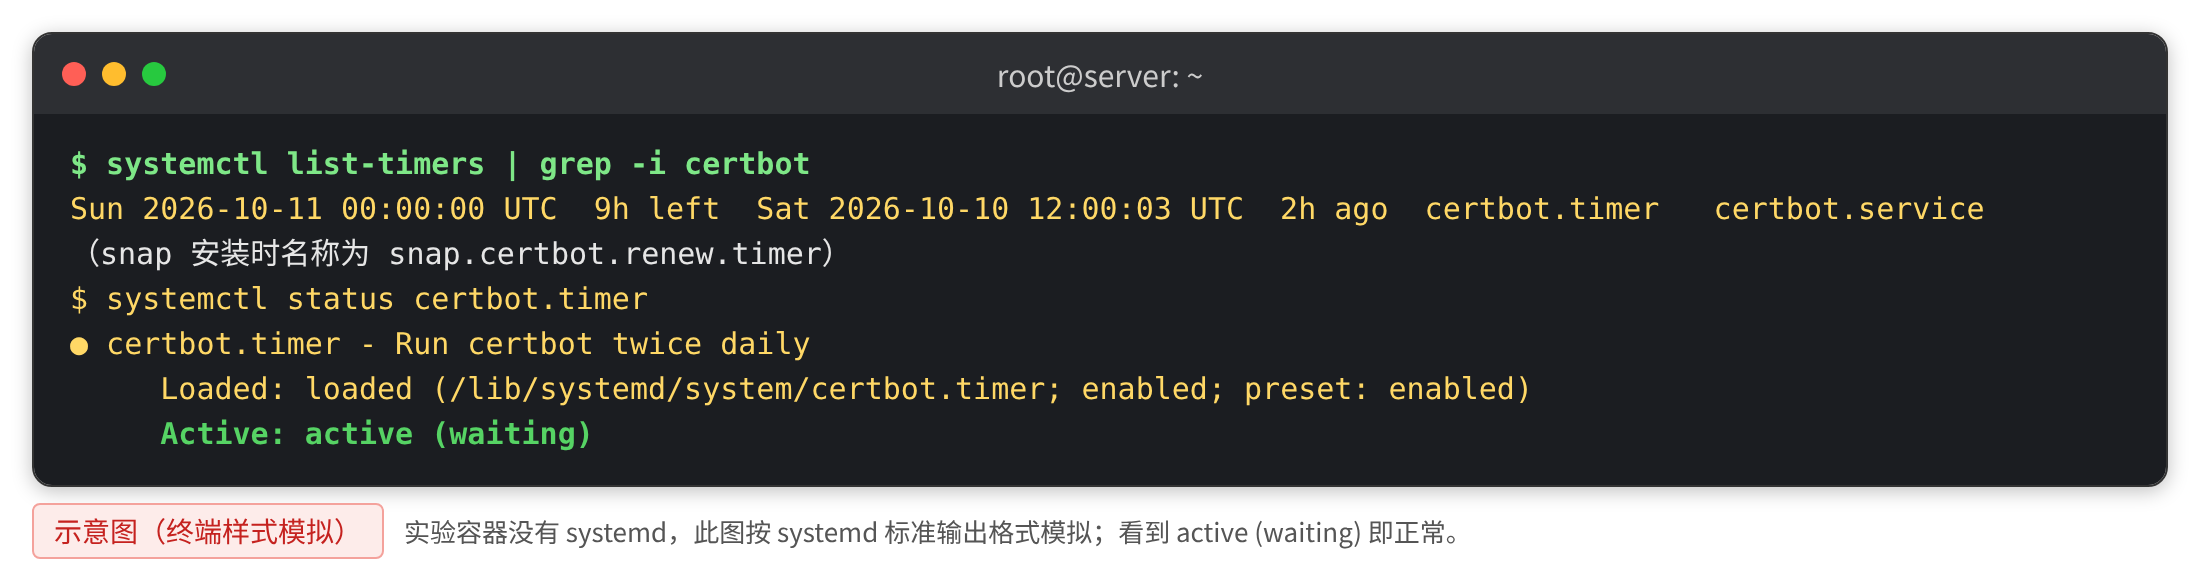
| A · Certbot | systemctl list-timers 里找 certbot 相关的 timer | 能看到 certbot.timer 或 snap.certbot.renew.timer 及下次运行时间 |
| B · 宝塔 | 站点设置 → SSL | 显示自动续签已开启、剩余天数正常刷新 |
| C · cPanel | Security → SSL/TLS Status | 状态为 AutoSSL Domain Validated,到期前会自动更新 |
| D · Cloudflare | SSL/TLS → 边缘证书 | 边缘证书状态 Active(Cloudflare 自动续);源证书记下到期日 |
| F · win-acme | 运行 wacs.exe 选 A: Manage renewals;再看「任务计划程序」 | 有续期计划和每天运行的计划任务 |
| E · SaaS 平台 | 平台后台的域名/证书状态 | 显示证书已签发且由平台自动续期 |
10.4 设置证书到期监控(强烈建议)
关键前提:Let's Encrypt 已于 2025-06-04 停止发送证书到期提醒邮件。也就是说,续期一旦失败,你不会收到任何官方提醒——必须自己设一个「闹钟」:
- 1. Red Sift Certificates Lite(原 Hardenize):Let's Encrypt 官方推荐的替代方案,免费监控最多 250 张证书,到期前发邮件提醒。需要你自己用公司邮箱注册。
- 2. 网站可用性监控服务:不少服务的免费套餐也带「SSL 证书到期提醒」,但功能和免费额度经常调整,以各家官网当前说明为准(本指南未逐一核实)。
- 3. 最简单的土办法:在手机日历里,按证书到期日提前 20 天设一个提醒,内容写「检查网站证书是否已自动续期」。
| 监控方式 | 成本 | 适合谁 |
|---|---|---|
| Red Sift Certificates Lite | 免费(最多 250 张) | 有多个域名、想要邮件提醒的 |
| 可用性监控服务的免费档 | 免费额度会变 | 已经在用某家监控服务的 |
| 手机日历提醒 | 0 元 | 只有一两个域名、图省事的 |
10.5 更新 Google Search Console 和站点地图
目的:让搜索引擎知道网站已经整体搬到 https,避免把 http 和 https 当成两个不同的站点。
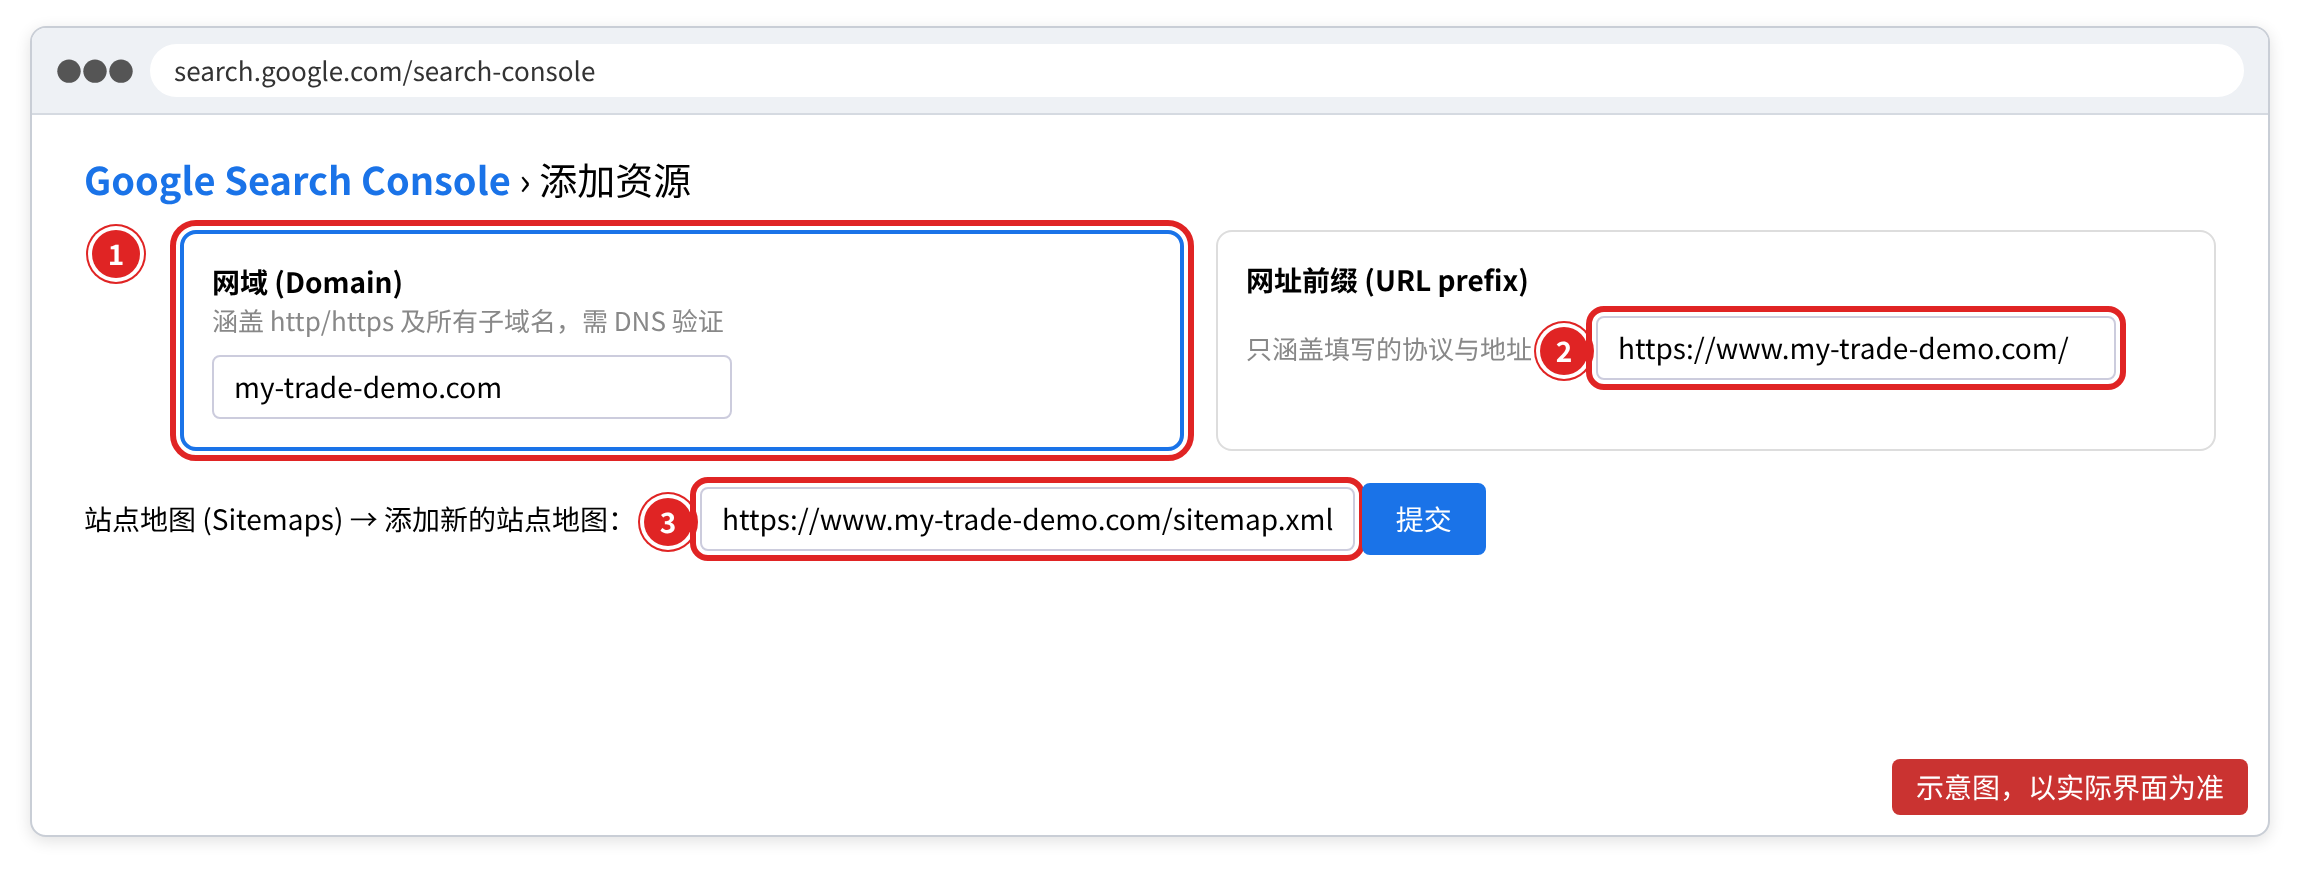
- 1. 打开
https://search.google.com/search-console,登录管理网站的 Google 账号。 - 2. 推荐添加「网域(Domain)」类型资源(输入不带 https 的域名,用 DNS TXT 记录验证)——它同时覆盖 http/https 和所有子域名。若之前只添加过
http://的「网址前缀」资源,请再添加一个https://开头的网址前缀资源。 - 3. 在 站点地图(Sitemaps) 里提交 https 版本的 sitemap 地址,例如
https://www.你的域名/sitemap.xml。 - 4. 确认网站程序生成的 sitemap、canonical(规范网址)标签、内链都已经是 https。
- 5. 只换协议(http → https)、不换域名时,做好 301 跳转即可,不需要使用「更改地址」工具(该工具用于更换域名)。
10.6 最后跑一次 SSL Labs
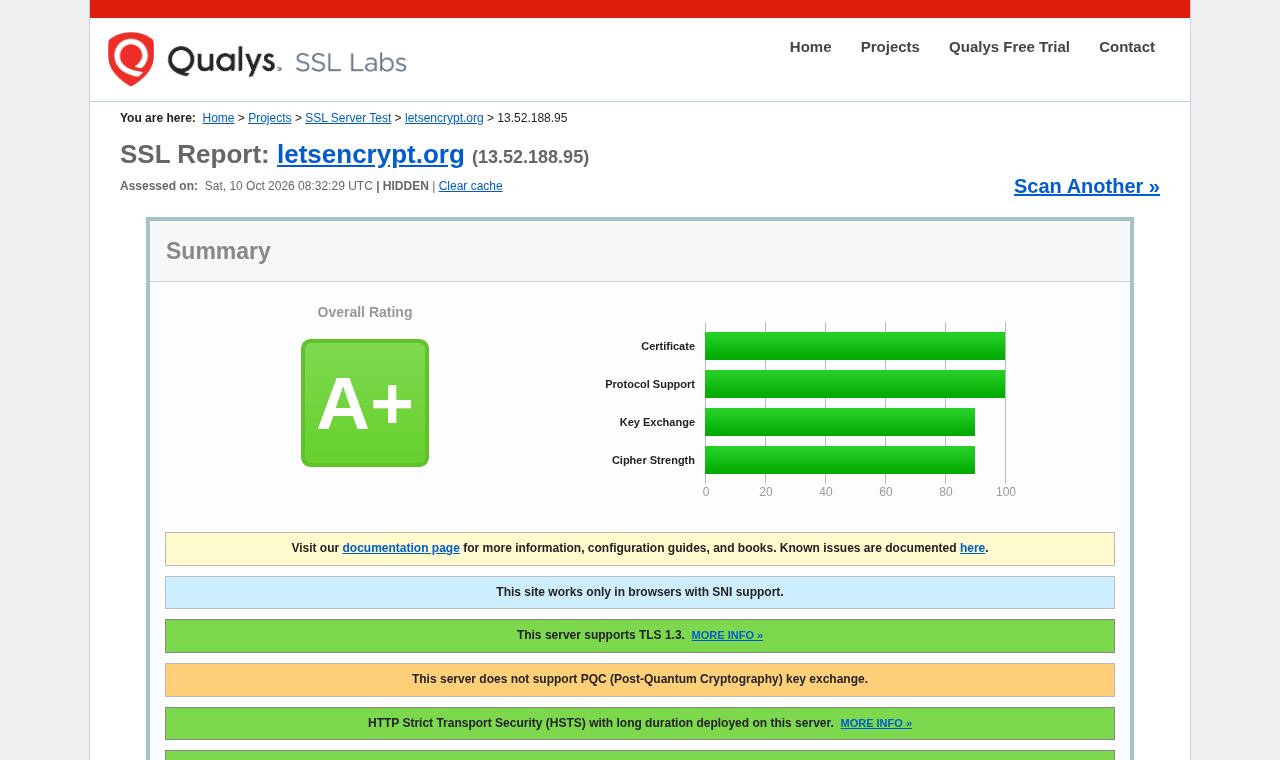
到 https://www.ssllabs.com/ssltest/ 输入域名检测,目标 A 或 A+。
常见扣分项与处理:
| 检测里看到 | 含义 | 怎么处理 |
|---|---|---|
| Chain issues / Incomplete | 证书链不完整(少了中间证书) | Nginx 用 fullchain.pem 而不是 cert.pem;宝塔/cPanel 粘贴证书时要包含中间证书 |
| 支持 TLS 1.0 / 1.1 | 还在支持过时的加密协议 | Nginx 只保留 ssl_protocols TLSv1.2 TLSv1.3;(Certbot 自带的配置已是合理设置) |
| 评级 T(不受信任) | 证书不被浏览器信任 | 多半是用了自签名证书,或在源站直接暴露了 Cloudflare 源证书 |
| 评级 B 以下 | 协议、套件或跳转有问题 | 先修好 10.1 的跳转和上面的证书链问题,再重新检测 |
验收清单(打勾)
| # | 检查项 | 合格标准 |
|---|---|---|
| 1 | 强制跳转 | http:// 的四种写法都 301 跳到 https |
| 2 | 混合内容 | Console 里没有 Mixed Content 提示 |
| 3 | 自动续期 | 演练续期成功、定时任务/面板状态正常 |
| 4 | 到期监控 | 已注册监控服务或设好日历提醒 |
| 5 | GSC 与 sitemap | 已添加网域资源、提交 https 版 sitemap |
| 6 | SSL Labs | 评级 A 或 A+ |
一页速查
| 步骤 | 做什么 | 关键操作 | 成功标志 |
|---|---|---|---|
| ① 跳转 | 强制 http → https | 宝塔开关 / Cloudflare 始终使用 HTTPS / Nginx 301 | curl -sI http://域名 返回 301 |
| ② 混合内容 | 把页面里的 http 资源改成 https | F12 → Console 搜 Mixed Content | Console 里不再有警告 |
| ③ 续期 | 演练并确认定时任务 | sudo certbot renew --dry-run / 看面板状态 | all simulated renewals succeeded |
| ④ 监控 | 设一个到期提醒 | Red Sift / 监控服务 / 手机日历 | 收到确认邮件或提醒已建立 |
| ⑤ SEO | 更新 Search Console 与 sitemap | 添加网域资源、提交 https sitemap | 站点地图状态「成功」 |
| ⑥ 验收 | 全面检测 | https://www.ssllabs.com/ssltest/ | 评级 A 或 A+ |
这 6 件事做完,你的网站才算真正「装好」——证书有效、跳转正确、续期有保障、到期有人提醒、搜索引擎认得 https、整体评级达标。想有人替你长期盯着,见页面底部的终身维护服务。
答疑
常见问题
证书装好了,为什么地址栏还显示不安全?
两种可能。一是没有把 http 强制跳转到 https,访客走的仍是不加密通道;二是页面里还混着 http:// 的图片、脚本或样式,也就是混合内容。前者按本页第 1 节开跳转,后者按第 2 节打开开发者工具,在 Console 里搜 Mixed Content,把提示的资源逐个改成 https。
自动续期不是装的时候就配好了吗,为什么还要再确认?
因为「配好了」不等于「真的在跑」。定时任务可能被误删、面板续签可能因验证方式变更失败、win-acme 文件夹可能被移动。所以要做一次演练续期(例如 certbot renew --dry-run 看到 all simulated renewals succeeded),再看一眼定时任务或面板的续期状态,确认下次运行时间正常。
Let's Encrypt 不是会发邮件提醒证书快到期吗?
已经不再发了。Let's Encrypt 已于 2025-06-04 停止发送证书到期提醒邮件,官方建议改用第三方的免费证书监控。也就是说,续期一旦失败,你不会收到任何官方提醒,必须自己设一个到期监控作为兜底。
只把 http 换成 https,需要动 Google Search Console 的「更改地址」工具吗?
不需要。更改地址工具用于更换域名。只换协议时,做好 http 到 https 的 301 永久跳转就够了。建议在 Search Console 里添加一个「网域」类型资源(用 DNS 验证),并提交 https 版本的 sitemap,这样 http 和 https、以及所有子域名都在同一个资源里被覆盖。
SSL Labs 检测到 B 或 T 怎么办?
评级 T 表示证书不受信任,多半是用了自签名证书,或者在源站直接把 Cloudflare 源证书暴露给了访客,换成浏览器信任的免费证书即可。评级偏低常见原因还有证书链不完整(Nginx 要用 fullchain.pem,面板粘贴证书要含中间证书)和仍支持过时的 TLS 1.0、1.1,改完再重新检测。
这 6 件事一定要一次全做完吗?
建议按顺序做完,但可以分批:跳转和混合内容最影响访客体验,优先做;自动续期确认和到期监控关系网站会不会突然打不开,同样优先;GSC 与 sitemap、SSL Labs 属于长期优化,可以稍后补。做完可以对照本页的验收清单逐项打勾。
核实
资料来源与核实记录
价格、政策与版本信息均注明来源和核实日期。
| 事实 | 来源 | 核实日期 |
|---|---|---|
| Let's Encrypt 到期提醒邮件服务已结束(源材料记为 2025-06-04 起停止) | letsencrypt.org | 2026-10-10 |
| Let's Encrypt 证书有效期将缩短至 64/45 天(公告 2025-12-02) | letsencrypt.org | 2026-10-10 |
| CA/Browser Forum SC-081v3 证书有效期时间表(200→100→47 天) | cabforum.org | 2026-10-10 |
| Certbot 官方安装与续期说明(含 renew --dry-run) | certbot.eff.org | 2026-10-10 |
| Cloudflare 始终使用 HTTPS(Always Use HTTPS) | Cloudflare Docs | 2026-10-10 |
| cPanel SSL/TLS Status(AutoSSL)与 Force HTTPS Redirect | docs.cpanel.net | 2026-10-10 |
| 宝塔面板官方文档:网站 SSL 证书部署与强制 HTTPS | docs.bt.cn | 2026-10-10 |
| win-acme 入门:IIS 自动申请与续期、续期计划管理 | win-acme.com | 2026-10-10 |
| Google Search Console:添加网域资源、提交站点地图 | search.google.com | 2026-10-10 |
| SSL Labs 在线检测(目标 A 或 A+) | ssllabs.com | 2026-10-10 |
更新记录
2026-10-12 · v1.0:上线:装好之后必做的 6 件事清单,含各路线续期检查表、到期监控(Let's Encrypt 已停发提醒邮件)与验收清单。
本专题全文以 CC BY 4.0 协议开源,可转载、改编,请注明出处:GitHub · iPythoning/ssl-guide-zh
交给我们
不想自己动手?
泓森互联提供 SSL 证书终身维护服务:部署、监控、自动续期与失效应急,一次购买长期有效。服务范围与价格以服务页为准;也可以先做免费体检,把情况摸清楚再决定。
留个联系方式,我们帮你看看
不确定自己的网站是什么情况?留下信息,或直接 预约诊断,我们把体检结果和修复路径说清楚。