清单 · 部署前预检
部署前预检清单:7 项打勾再动手
80% 的证书申请失败卡在这几步:全部是「只看不改」的检查,用浏览器和两条命令就能完成,合格了再动手。文中官方资料均于 2026-10-10 核对。
本文目录 · 7 节
先说结论
- 7 项 = 3 项 DNS(A 记录 / www / AAAA)+ 1 项 CAA 记录 + 2 项端口(80 / 443)+ 1 项备案,全部只看不改,约 10 分钟。
- 最容易卡住的是 80 端口:证书验证默认走 80,而云服务器的端口有云安全组和系统防火墙两道门,两道都要放行。
- 指向旧服务器的 AAAA(IPv6)记录是隐形杀手:同名 AAAA 优先于 A 记录,验证请求会跑到旧机器上去。
- 改完 DNS 别急着申请:用 dns.google 看到新 IP 生效再动手,反复重试会撞上 Let's Encrypt 的频率限制。
🤖 把这篇交给你的 AI 智能体
复制后粘贴给你常用的 AI 智能体(豆包、ChatGPT、Claude、Codex 等),它会按同样的步骤带你做完,并在每一步改动前先征求你的同意。不要把密码、密钥发到对话里。
查看将要复制的提示词
可勾选版:7 项预检清单
勾选状态只保存在你自己的浏览器里(localStorage),不上传、不发给任何人。刷新页面或明天再回来,勾选还在;点「清空勾选」可以重来。
已完成 0 / 7
为什么要先预检
证书申请失败,绝大多数时候不是证书的问题,而是网站还没准备好:域名没解析过来、80 端口没开、DNS 还没生效、域名没备案。这几项一共花 10 分钟,却是「一次成功」和「反复失败」的分水岭【判断】。
7 项预检全部是「只看不改」:不装软件、不改配置、不动服务器,查完再动手。页面顶部的可勾选版可以直接打勾,勾选状态只存在你自己的浏览器里。
7 项预检清单(怎么查 / 合格标准 / 不合格怎么办)
| # | 检查项 | 怎么查 | 合格标准 | 不合格怎么办 |
|---|---|---|---|---|
| 1 | 域名 A 记录指向服务器 | nslookup 你的域名,或 dns.google 查 type=A | 显示的 IP = 你的服务器公网 IP(云控制台里能看到)【官】 | 到 DNS 后台把 A 记录改成服务器 IP,等 10 分钟~24 小时生效 |
| 2 | www 也解析了 | nslookup www.你的域名 | 同上,或是指向主域名的 CNAME | 补一条 www 的 A 记录或 CNAME 记录 |
| 3 | 没有错误的 AAAA 记录 | dns.google 查 type=AAAA | 没有结果,或是服务器真实的 IPv6 地址 | 删除指向旧服务器的 AAAA(IPv6)记录——这是验证失败的隐形杀手 |
| 4 | 80 端口外网可达 | 用手机流量(不是家里的 Wi-Fi)打开 http://你的域名 | 能打开网页(哪怕是默认欢迎页、403 页) | 见下文「两道门放行 80 / 443」 |
| 5 | 443 端口开放 | curl -vI https://你的域名 | 能看到 TLS 握手过程(即使证书报错) | 见下文「两道门放行 80 / 443」 |
| 6 | 没有 CAA 记录阻挡 | dns.google 查 type=CAA | 没有结果,或包含 letsencrypt.org | 让 DNS 管理员加一条允许 letsencrypt.org 的 CAA 记录,或删掉旧记录 |
| 7 | 中国大陆服务器已备案 | 问建站公司,或看云控制台的备案页 | 已备案,或服务器在境外 | 见下文「备案」一节;证书解决不了备案问题 |
两道门放行 80 / 443
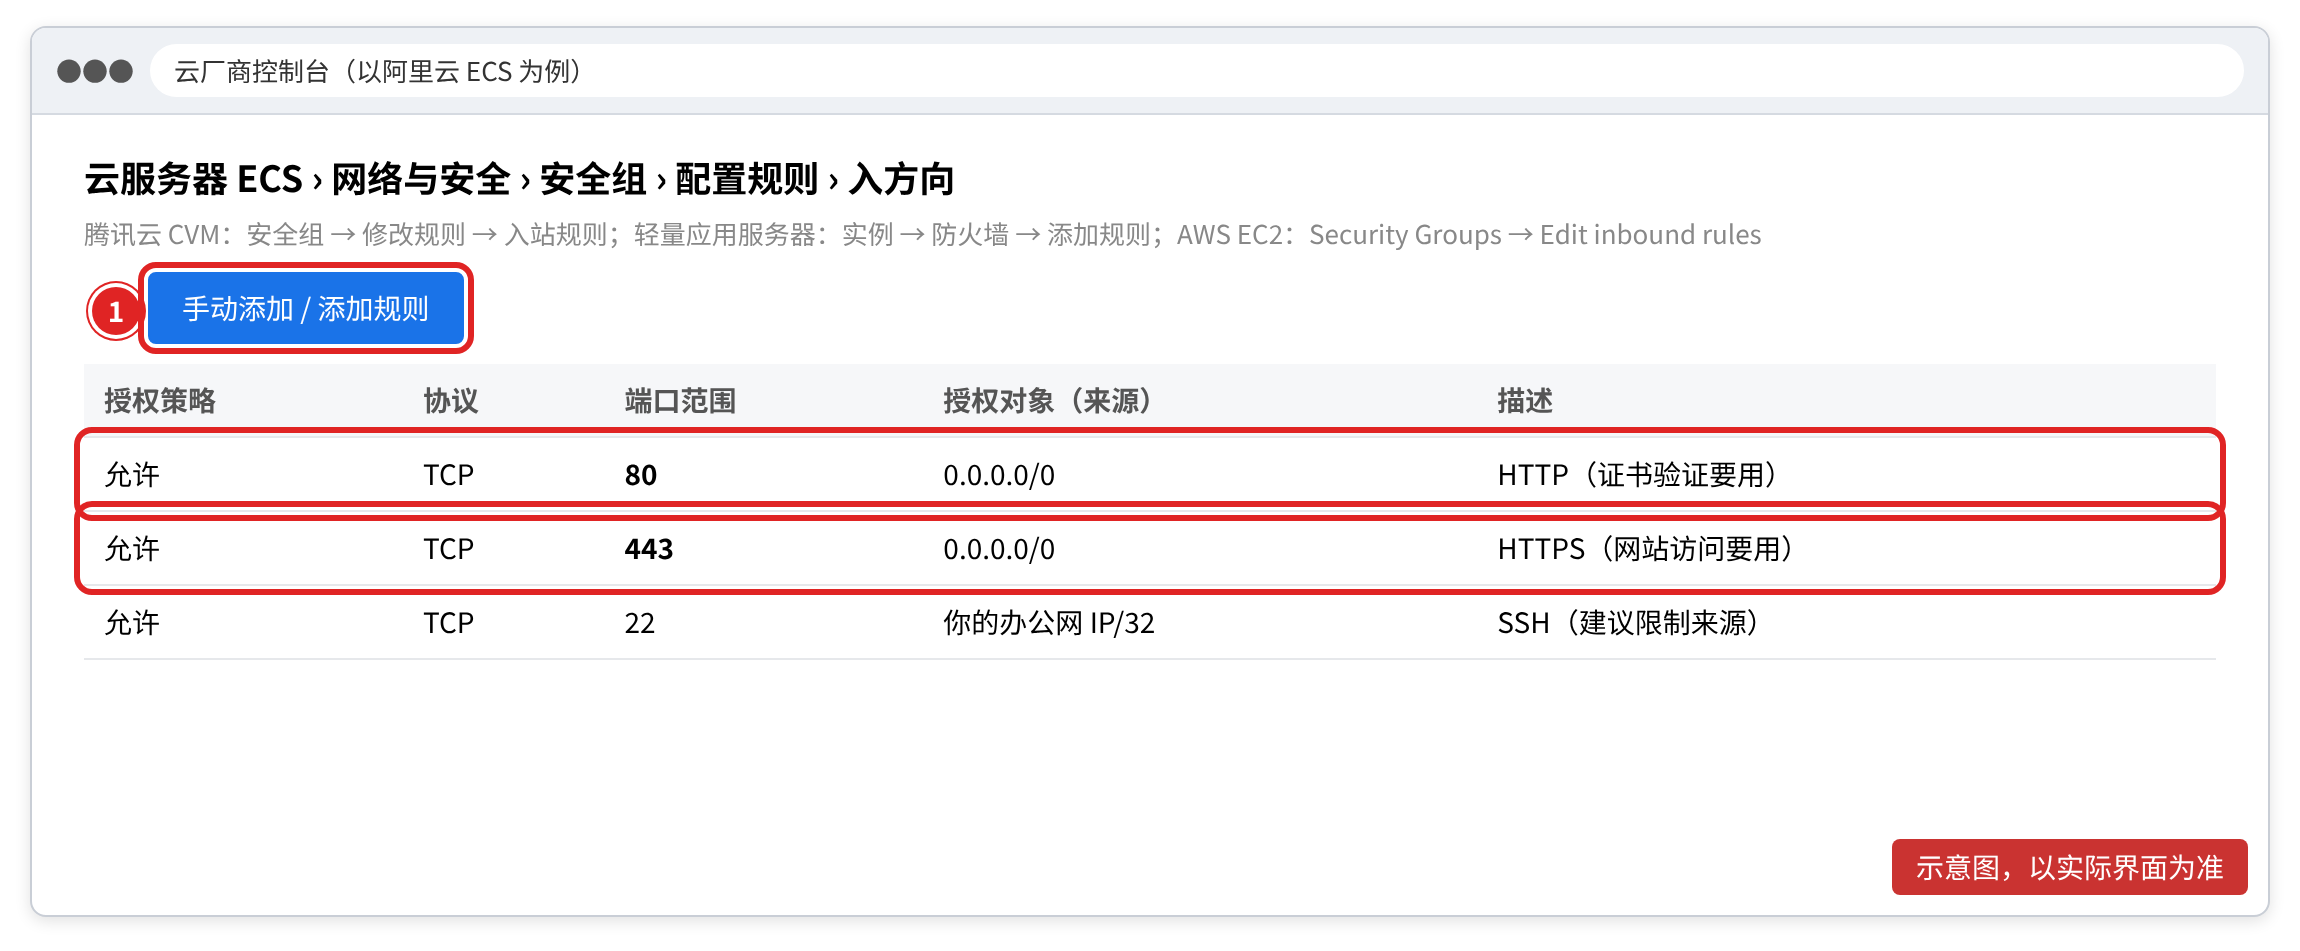
云服务器的端口有两道门:云厂商控制台里的「安全组」(像小区大门)和服务器系统里的「防火墙」(像家门)。两道都要放行 TCP 80 和 443——只开一道,证书验证照样失败【官】。
第一道门:云安全组(在网页控制台点)
| 云厂商 | 菜单路径 |
|---|---|
| 阿里云 ECS | 实例详情 → 安全组 → 配置规则 → 入方向 → 手动添加 |
| 腾讯云 CVM | 实例 → 安全组 → 修改规则 → 入站规则 → 添加规则;轻量应用服务器:实例 → 防火墙 → 添加规则 |
| AWS EC2 | 实例 → Security → 点安全组 → Edit inbound rules → Add rule(类型选 HTTP、HTTPS) |
要加两条规则:协议 TCP、端口 80、来源 0.0.0.0/0;协议 TCP、端口 443、来源 0.0.0.0/0。保存后一般立即生效。
第二道门:系统防火墙(用命令)
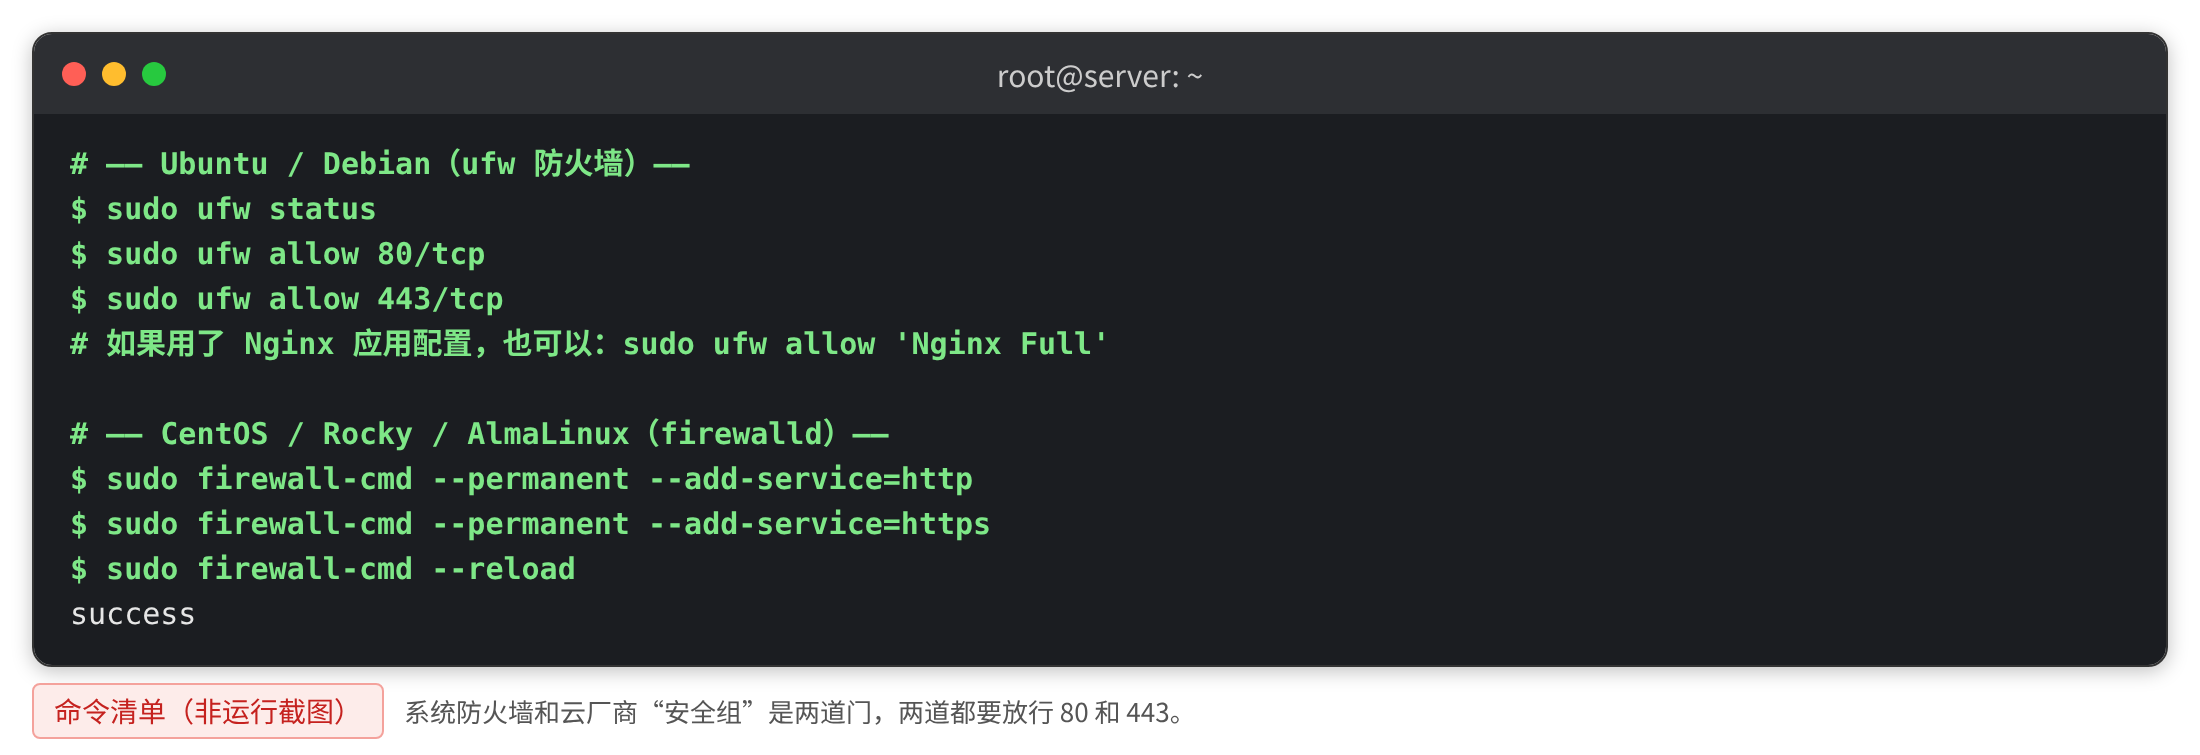
sudo ufw status
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
第 1 行查看状态:显示 Status: inactive(未启用)说明这道门本来就开着,后两行可以不做。CentOS / Rocky / AlmaLinux 用:
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https
sudo firewall-cmd --reload
--permanent 表示重启后依然有效,--reload 让设置马上生效,看到 success 即可。用宝塔面板的,左侧菜单「安全」里也能直接管理系统防火墙,确认 80、443 在放行列表里。
DNS 生效需要时间
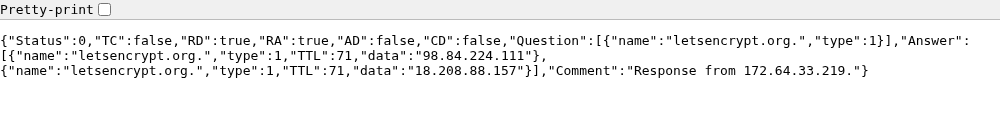
改了 DNS 记录或 NS 之后,全世界的 DNS 服务器需要时间「同步」:通常几分钟到几小时,最长可达 48 小时。判断是否生效:用 dns.google 查(它查的是全球公共 DNS 的结果),看到新 IP 再去申请证书。
备案:中国大陆服务器必须先备案
- 域名解析到中国大陆服务器对外提供网站服务,必须先完成 ICP 备案。以阿里云为例,其官方帮助文档写明:未在阿里云备案的域名解析到阿里云中国内地服务器,会被监测系统识别并阻断网站访问【官】。
- 被阻断时,证书的 HTTP 验证也到不了你的网站,表现为「验证失败 / 连接超时 / 返回备案提示页」。
- 用 DNS 验证可以拿到证书,但网站本身依然会被阻断——证书解决不了备案问题,也不要尝试绕过。
- 服务器在境外(含香港)不需要 ICP 备案。 备案只和「服务器在哪里」有关,和「证书是哪家的」无关。
常见坑(预检能挡掉 80%)
| 症状 | 真实原因 | 怎么修 |
|---|---|---|
验证失败,报 Timeout / connection refused | 80 端口被安全组或防火墙挡住 | 两道门都放行 80;用手机流量打开 http://域名 验证 |
验证失败,报 NXDOMAIN / DNS problem | 域名没解析,或 DNS 还没生效 | 用 dns.google 确认看到新 IP 后再申请 |
验证失败,报 unauthorized / 404,或返回了别的网站内容 | A 或 AAAA 记录指向旧服务器;跳转/CDN 拦截了验证文件 | 删掉旧 AAAA;申请时临时关掉 301 与 CDN |
| 申请提示 CAA 记录不允许 | CAA 白名单里没有 letsencrypt.org | 加一条 0 issue "letsencrypt.org",或删掉旧记录 |
反复失败后提示 too many failed authorizations | 撞上了频率限制 | 停下来排查,用演练模式测试,不要连续重试 |
| 访问时显示「网站未备案」或一直验证失败 | 域名未备案,被云厂商阻断 | 完成备案,或把网站迁到境外服务器 |
| 网站用了 Cloudflare,还要预检吗 | 要:Cloudflare 只是访客到边缘那一层,源站证书、源站 443 仍要检查 | 按上面 7 项做一遍,再按 Cloudflare 路线选 Full (strict) |
预检做完之后
7 项全部打勾,就可以开始申请证书了:
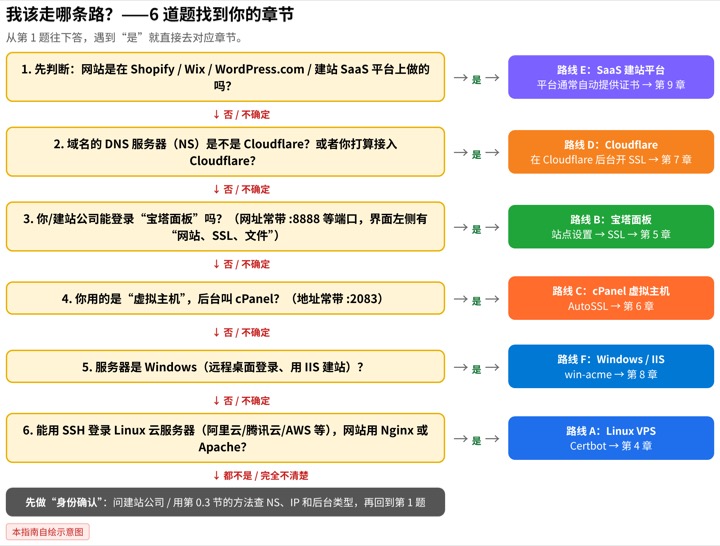
- 自己一步步做:读网站 SSL 证书免费部署完全指南(小白版),六条路线选你那条;
- 交给 AI 智能体:看把 SSL 部署交给 AI 智能体:提示词 + Skill 下载,复制提示词即可;
- 不确定自己网站现在什么状态:先做一次免费的 HTTPS 体检;
- 不想自己动手:看 SSL 终身维护服务(600 元/域名 · 长期统一价),部署、监控、自动续期与失效应急一次搞定。
答疑
常见问题
预检要花多久?需要懂技术吗?
大约 10 分钟,不需要懂技术。7 项里有 6 项可以用浏览器完成:打开 dns.google 查域名记录、用手机流量打开你的网站,都能直接看出结果。只有查端口那两项需要一条命令,没有终端也可以让建站公司或技术人员帮你跑一次。整份清单只看不改,不会影响正在运行的网站。
为什么说 AAAA 记录是隐形杀手?
AAAA 记录是域名指向 IPv6 地址的记录。当同一个域名既有 A 记录又有 AAAA 记录时,浏览器和证书验证会优先使用 IPv6。如果这条 AAAA 还指向很久以前用过的旧服务器,验证请求就会跑到那台机器上去,结果是验证失败或者返回了别的网站内容,而你在云控制台里看到的 IP 却完全正确,所以很难想到是它。检查方法是在 dns.google 查 type=AAAA,没有结果最好;如果指向旧服务器,直接删掉这条记录。
用 DNS 验证是不是就不用开 80 端口?
可以少开一道门,但不建议省。绝大多数免费证书默认用 HTTP 验证,走的就是 80 端口;只有通配符证书必须用 DNS 验证。就算这次用 DNS 验证签下来了,80 端口以后续期时还可能用到,而且访客用 http 访问时也需要它跳转。所以建议 80 和 443 都保持放行,443 则是无论如何都必须开的,否则访客根本打不开 https 网站。
我改了 DNS,多久才能申请?
通常几分钟到几小时,最长可能到 48 小时。判断办法是用 dns.google 查询,它查的是全球公共 DNS 的结果,看到新的 IP 再去申请。刚改完就反复申请是最常见的失误之一,除了必然失败,还会撞上 Let's Encrypt 的频率限制,也就是同一组域名每周 5 次签发、每小时 5 次验证失败,之后只能等。
域名没备案,能不能先拿到证书?
用 DNS 验证在技术上可能拿到证书,但没有意义:域名解析到中国大陆服务器而没备案,云厂商会阻断网站访问,客户照样打不开,证书验证本身也常常到不了你的网站。证书解决不了备案问题,也不要尝试绕过。如果服务器在境外包括香港,就不需要 ICP 备案,这也是很多外贸网站的常见做法。
网站用了 Cloudflare,还需要做这些预检吗?
需要。Cloudflare 负责的是访客到它边缘节点这一段,而预检里查的 A 记录、源站 443 端口、源站证书,都是它到你服务器这一段,两段互不替代。用 Cloudflare 的话还要额外注意一点:加密模式选 Full 或 Full strict,不要用 Flexible,否则源站再强制跳转 https 会出现无限重定向,网站直接打不开。
核实
资料来源与核实记录
价格、政策与版本信息均注明来源和核实日期。
| 事实 | 来源 | 核实日期 |
|---|---|---|
| Let's Encrypt 验证方式(HTTP-01 走 80 端口、DNS-01 用 DNS 记录) | letsencrypt.org | 2026-10-10 |
| Let's Encrypt 频率限制(同一组域名每周 5 次签发、每小时 5 次验证失败) | letsencrypt.org | 2026-10-10 |
| 阿里云帮助中心:未备案域名解析至中国内地服务器将被阻断 | help.aliyun.com | 2026-10-10 |
| Google 公共 DNS 查询页(可查 A / AAAA / CAA / NS 记录) | dns.google | 2026-10-10 |
| Cloudflare 加密模式(Flexible 与 Full / Full strict 的区别) | Cloudflare Docs | 2026-10-10 |
| Certbot 官方安装向导(Linux / Nginx / Apache) | certbot.eff.org | 2026-10-10 |
| 宝塔面板官方文档:网站 SSL 证书部署(含面板安全页放行端口) | docs.bt.cn | 2026-10-10 |
| cPanel 文档:SSL/TLS Status(AutoSSL)与 CAA 记录限制 | docs.cpanel.net | 2026-10-10 |
| win-acme 入门(Windows IIS:绑定主机名与 80/443 放行) | win-acme.com | 2026-10-10 |
更新记录
2026-10-12 · v1.0:上线:7 项预检清单(可勾选交互版,勾选状态存本地)、80/443 两道门放行指引、DNS 生效与备案说明、常见坑表。
本专题全文以 CC BY 4.0 协议开源,可转载、改编,请注明出处:GitHub · iPythoning/ssl-guide-zh
延伸
相关阅读
把部署交给 AI 智能体
把这段提示词复制给你的 AI 助手,它会先问清情况、再带你一步步装好免费证书:含三件套说明、使用方法 5 步、安全须知 6 条与常见坑。
交给我们
不想自己动手?
泓森互联提供 SSL 证书终身维护服务:部署、监控、自动续期与失效应急,一次购买长期有效。服务范围与价格以服务页为准;也可以先做免费体检,把情况摸清楚再决定。
留个联系方式,我们帮你看看
不确定自己的网站是什么情况?留下信息,或直接 预约诊断,我们把体检结果和修复路径说清楚。